Ausgehende E-Mails signieren und verschlüsseln
Ausgehende Nachrichten regelbasiert per S/MIME oder OpenPGP signieren und verschlüsseln, mit Fallback ins Nachrichtenportal oder als PDF.
Für ausgehende Nachrichten signiert und verschlüsselt SecureMail automatisch am Gateway. Eine Route mit der Richtung Ausgehend legt fest, welche Absender und Empfänger welche kryptografische Behandlung erhalten.
Adressaten und Richtung
Der erste Schritt bestimmt die Adressaten. Bei ausgehenden Mails ist der Absender ein Postfach der Mandantendomäne, der Empfänger die externe Gegenseite. Adressaten lassen sich als einzelne Adresse, als Gruppe oder als Alle Postfächer wählen. So gilt eine Regel gezielt für ein Team, eine Domäne oder den gesamten Mandanten.
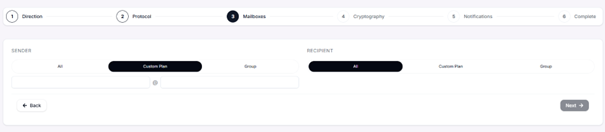 Adressaten und Richtung einer ausgehenden Route.
Protokolle und Reihenfolge
Danach werden die Protokolle aktiviert: S/MIME, OpenPGP, das Nachrichtenportal und die PDF-Passwort-Zustellung. Sind in einer Regel mehrere aktiv, arbeitet SecureMail eine Reihenfolge ab. Lässt sich keine schlüsselbasierte Verschlüsselung anwenden, greift der Fallback ins Portal oder als verschlüsseltes PDF.
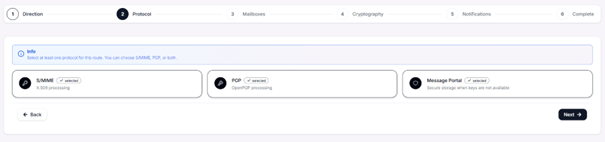 Protokolle mit Portal- und PDF-Fallback.
Weitere Bedingungen: Anhang, Dateiart, Größe
Eine Regel trägt eine Methode. Welche Methode greift, muss sich deshalb nicht am Fallback entscheiden, sondern lässt sich an der Nachricht selbst festmachen. Im Schritt Postfächer klappt der Abschnitt Weitere Bedingungen drei zusätzliche Kriterien auf:
- Anhang — die Regel greift nur mit oder nur ohne Anhang. Gezählt werden echte Anhänge; ein Logo aus der HTML-Signatur bleibt außen vor.
- Anhangsarten — Office, PDF, Archive, Bilder und weitere. Erkannt wird am Dateiinhalt, nicht an der Endung. Eine in
.pdfumbenannte ZIP-Datei fällt damit nicht durch. - Größe höchstens — eine Obergrenze in KiB für die gesamte Nachricht.
Ohne Angabe greift eine Regel wie bisher immer. Bestehende Regeln ändern ihr Verhalten dadurch nicht.
Beispiel: ohne Anhang S/MIME, mit Anhang PDF
Zwei Regeln mit denselben Adressaten, unterschieden allein durch die Bedingung:
| Priorität | Bedingung | Protokoll |
|---|---|---|
| 10 | Mit Anhang | PDF-Passwort |
| 0 | — | S/MIME |
Es greift die erste Regel, deren Adressaten und Bedingung passen. Trifft die Bedingung nicht zu, verdeckt die Regel die nächste nicht, sondern lässt sie durch. Eine Mail ohne Anhang landet damit bei S/MIME, eine mit Anhang beim PDF.
Signatur- und Verschlüsselungsregeln
Der Kryptografie-Schritt steuert Signieren und Verschlüsseln getrennt. Beim Signieren stehen Ohne Signierung senden, Signieren wenn möglich und Nur signiert senden zur Wahl. Beim Verschlüsseln reichen die Optionen von Ohne Verschlüsselung senden über Verschlüsseln wenn möglich und Nur verschlüsselt senden bis Nur senden, wenn alle Empfänger verschlüsselt werden können. Ergänzend lassen sich Signaturmodus, Verschlüsselungsmodus, symmetrischer Algorithmus und Hash-Algorithmus festlegen. Der Schlüssel wird automatisch anhand der Absenderadresse ermittelt, ein spezifisches Zertifikat ist optional.
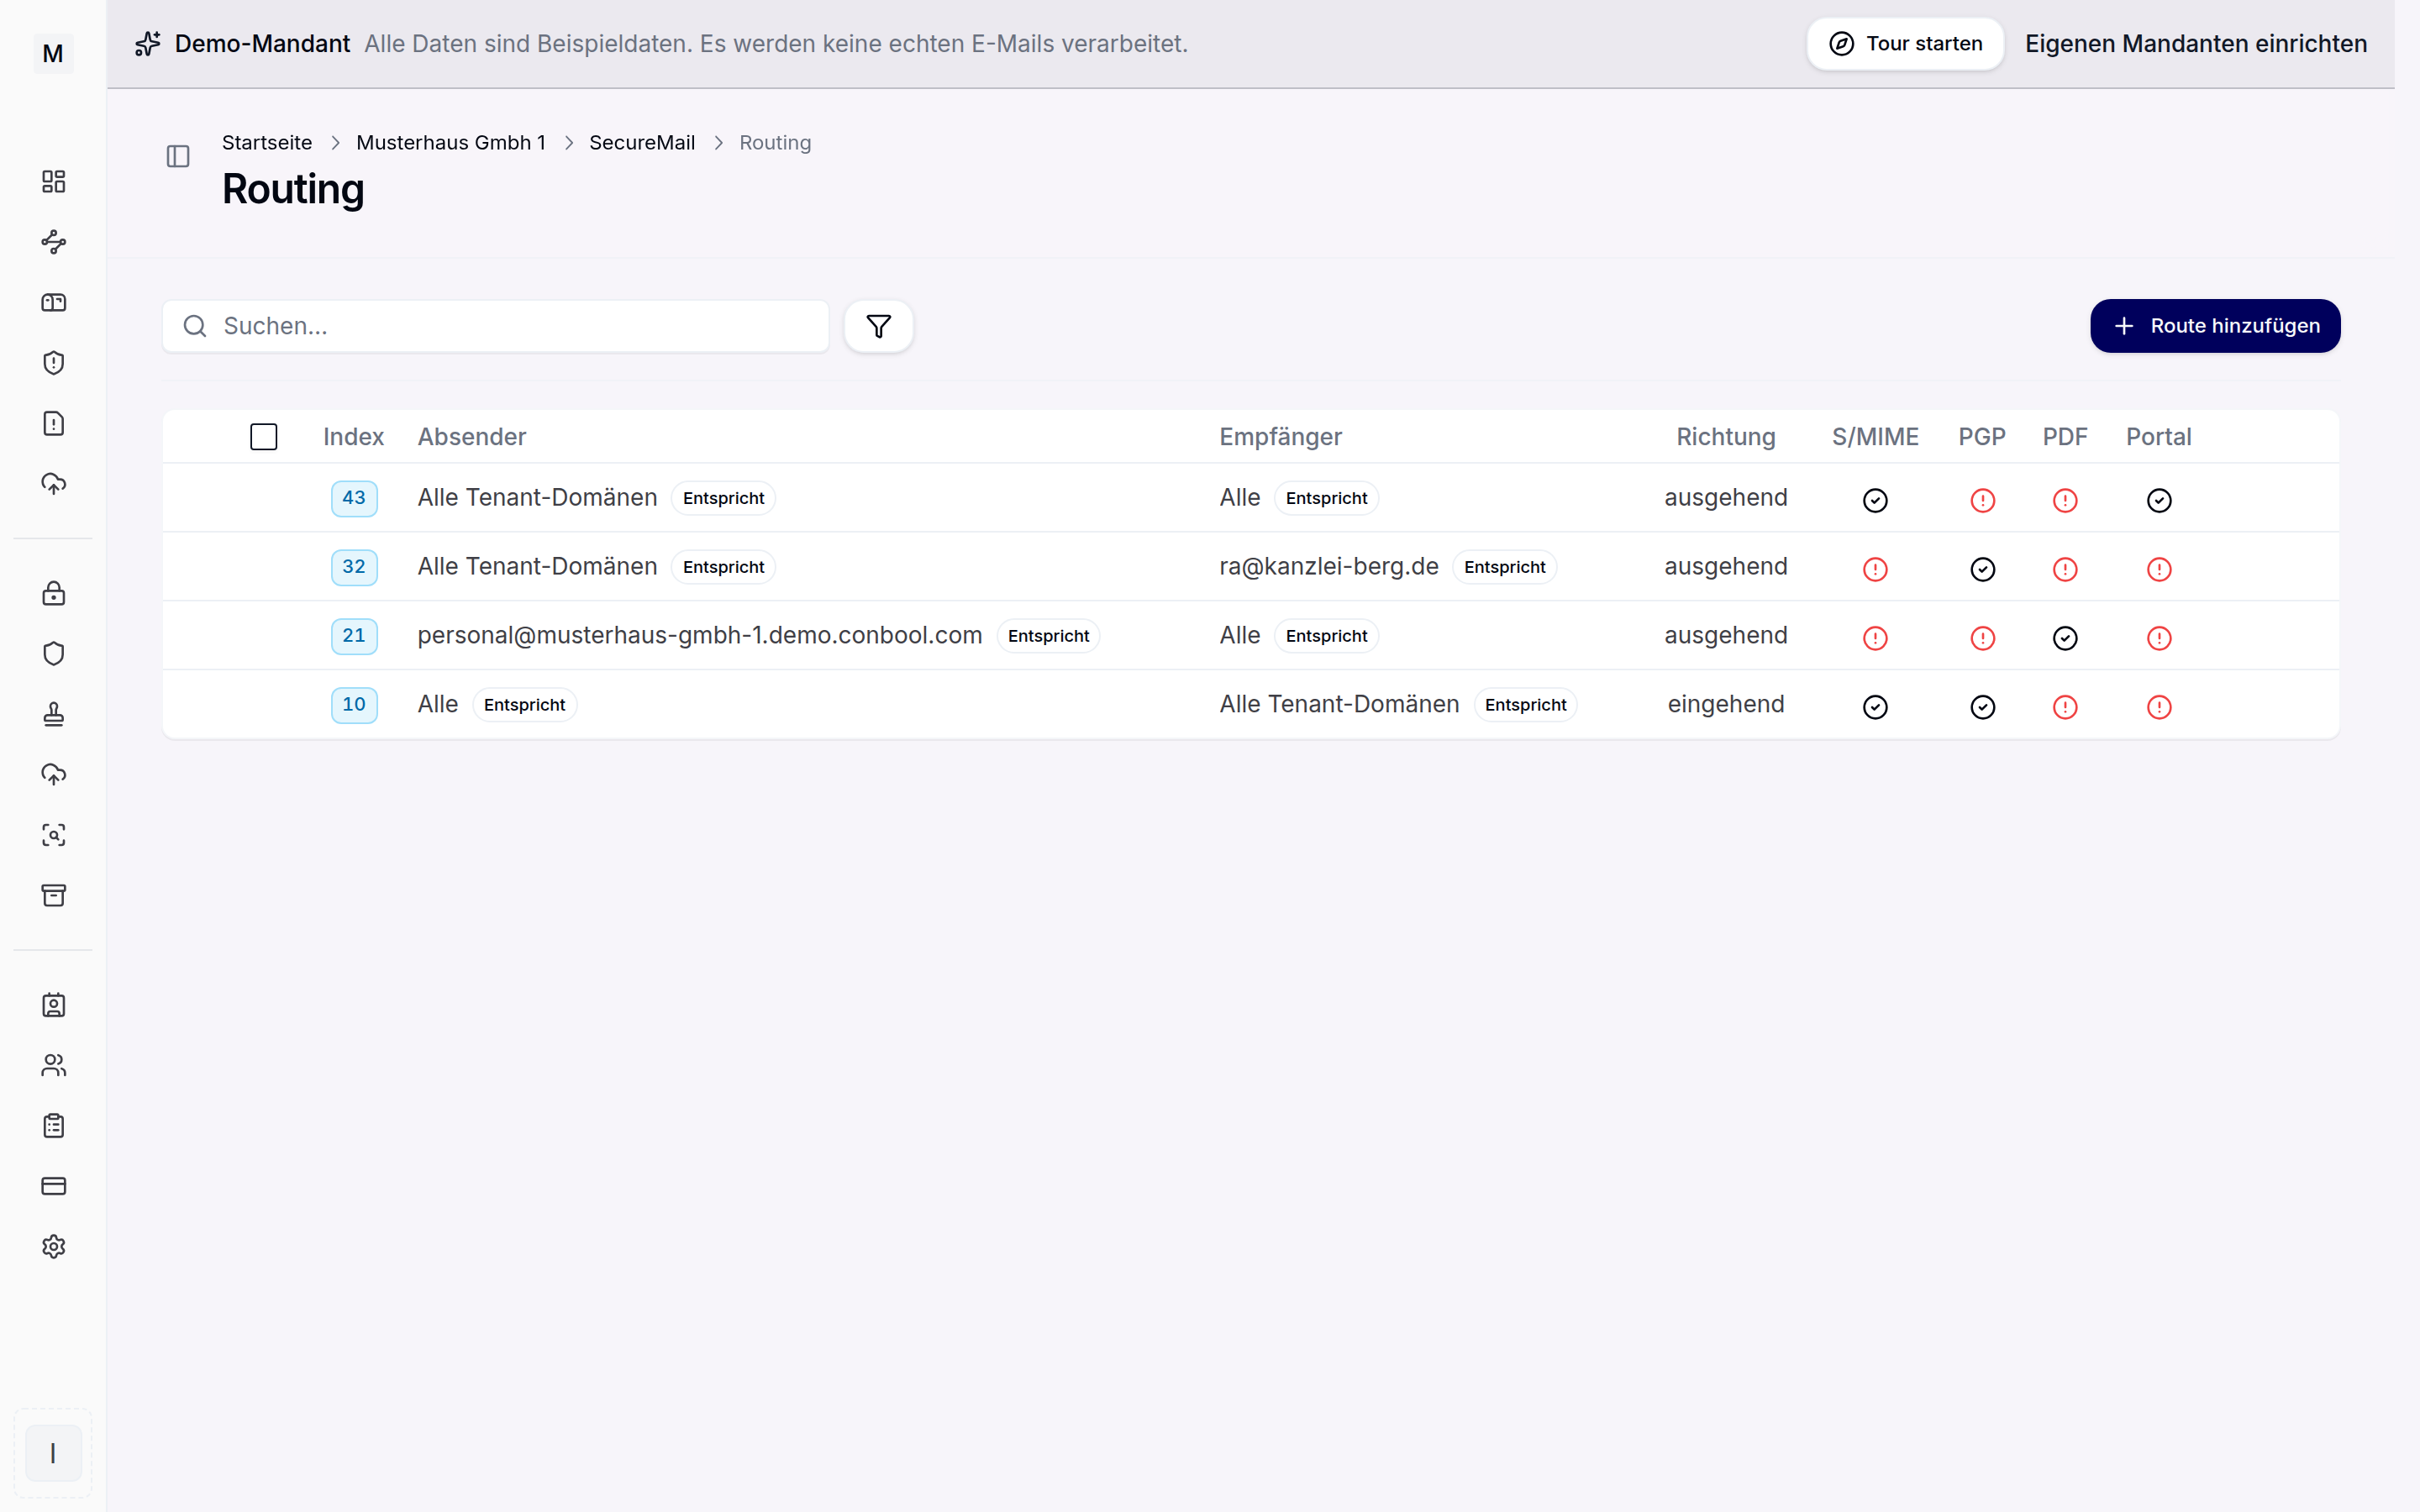 Routing-Tabelle steuert Signatur und Verschlüsselung.
Die Verschlüsselung lässt sich zusätzlich über ein Schlüsselwort im Betreff auslösen, etwa secure. Diese kryptografische Signatur nach S/MIME oder OpenPGP unterscheidet sich von der visuellen, rechtlichen Signatur des Disclaimer-Moduls, beide lassen sich kombinieren.
Die Gegenrichtung beschreibt eingehende Nachrichten. Schlüssel und Zertifikate verwaltet die Seite Zertifikate. Der Fallback ohne Zertifikat ist unter Nachrichtenportal beschrieben. Zur Domänen-Authentifizierung siehe SPF und DKIM.