Ein Klick unter der Antwort statt einer weiteren Umfrage-Mail: wie eine Bewertung in der E-Mail-Signatur funktioniert, welche Skala wozu passt und was bei Link-Scannern, Auswertung je Abteilung und…

Wie der Berichtsmodus für Richtlinien des bedingten Zugriffs in Entra ID funktioniert, wo die Ergebnisse stehen, worauf es bei nicht interaktiven Anmeldungen ankommt und wann eine Richtlinie wirksam…

Was der pct-Tag im DMARC-Eintrag bewirkt, warum ein Rollout in Prozentschritten schwer auszuwerten ist und welche Alternative besser trägt.

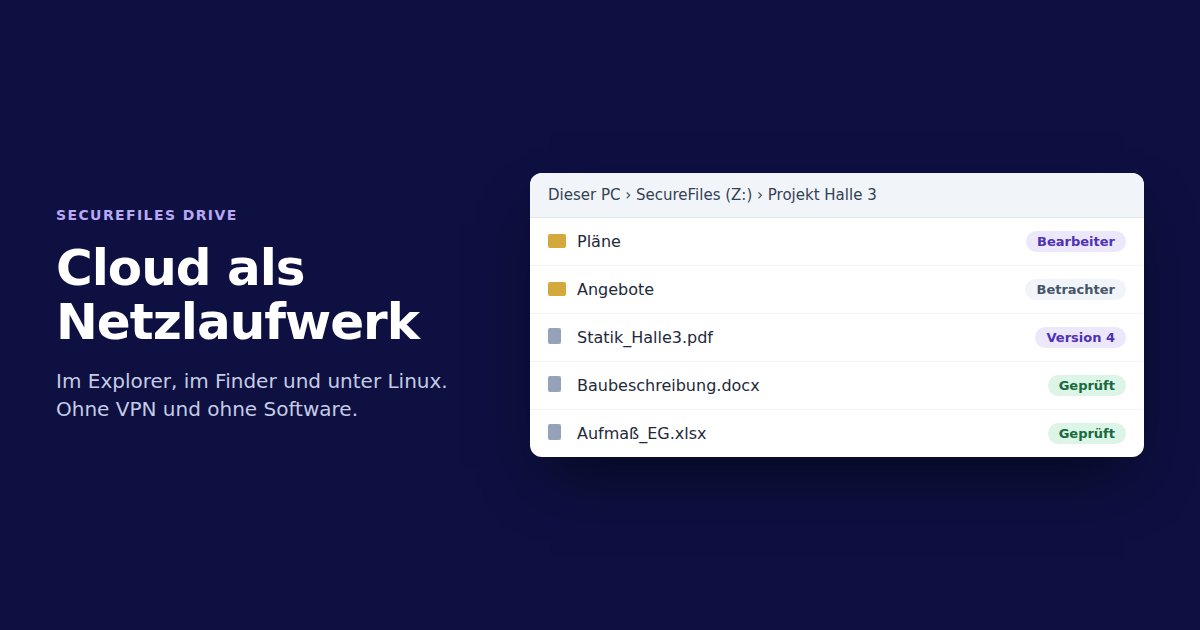
Cloud-Speicher als Netzlaufwerk mit eigenem Buchstaben, ohne VPN und ohne Software. So geht es per WebDAV unter Windows, macOS und Linux, und so lösen Sie die typischen Fehler.

Was BIMI ist, welche Voraussetzungen gelten, wozu VMC und CMC dienen und wie DMARC Manager Ihr Logo und Ihr Zertifikat für Ihre Domäne prüft und hostet.

Was die Security Defaults in Microsoft 365 leisten, wo ihre Grenzen liegen, wann sich Conditional Access lohnt und wie der Umstieg gelingt, ohne dass der Mandant einen Moment ohne MFA ist.

SPF erlaubt höchstens zehn DNS-Abfragen. Was mitzählt, warum die Grenze mit jedem Versanddienst näher rückt und welche Wege aus dem PermError führen.

Wozu ein Break-Glass-Konto in Microsoft Entra ID dient, wie viele Sie brauchen, wie es eingerichtet und überwacht wird und welche Fehler es im Ernstfall nutzlos machen.

So ist ein DMARC-Aggregate-Report aufgebaut: Metadaten, veröffentlichte Richtlinie, Sendequellen und Ergebnisse von SPF und DKIM verständlich erklärt.