S/MIME-Zertifikate und PGP-Schlüssel verwalten
S/MIME-Zertifikate und PGP-Schlüssel zentral verwalten: importieren, über SwissSign oder eigene MPKI ausstellen, PGP-Schlüssel je Gruppe automatisch erzeugen und verlängern, per LDAP verteilen.
SecureMail verwaltet alle Zertifikate und Schlüssel zentral im Mandanten. Öffentliche Zertifikate der Gegenstellen und eigene private Zertifikate liegen getrennt vor und stehen dem Routing für Signatur, Verschlüsselung, Entschlüsselung und Signaturprüfung zur Verfügung.
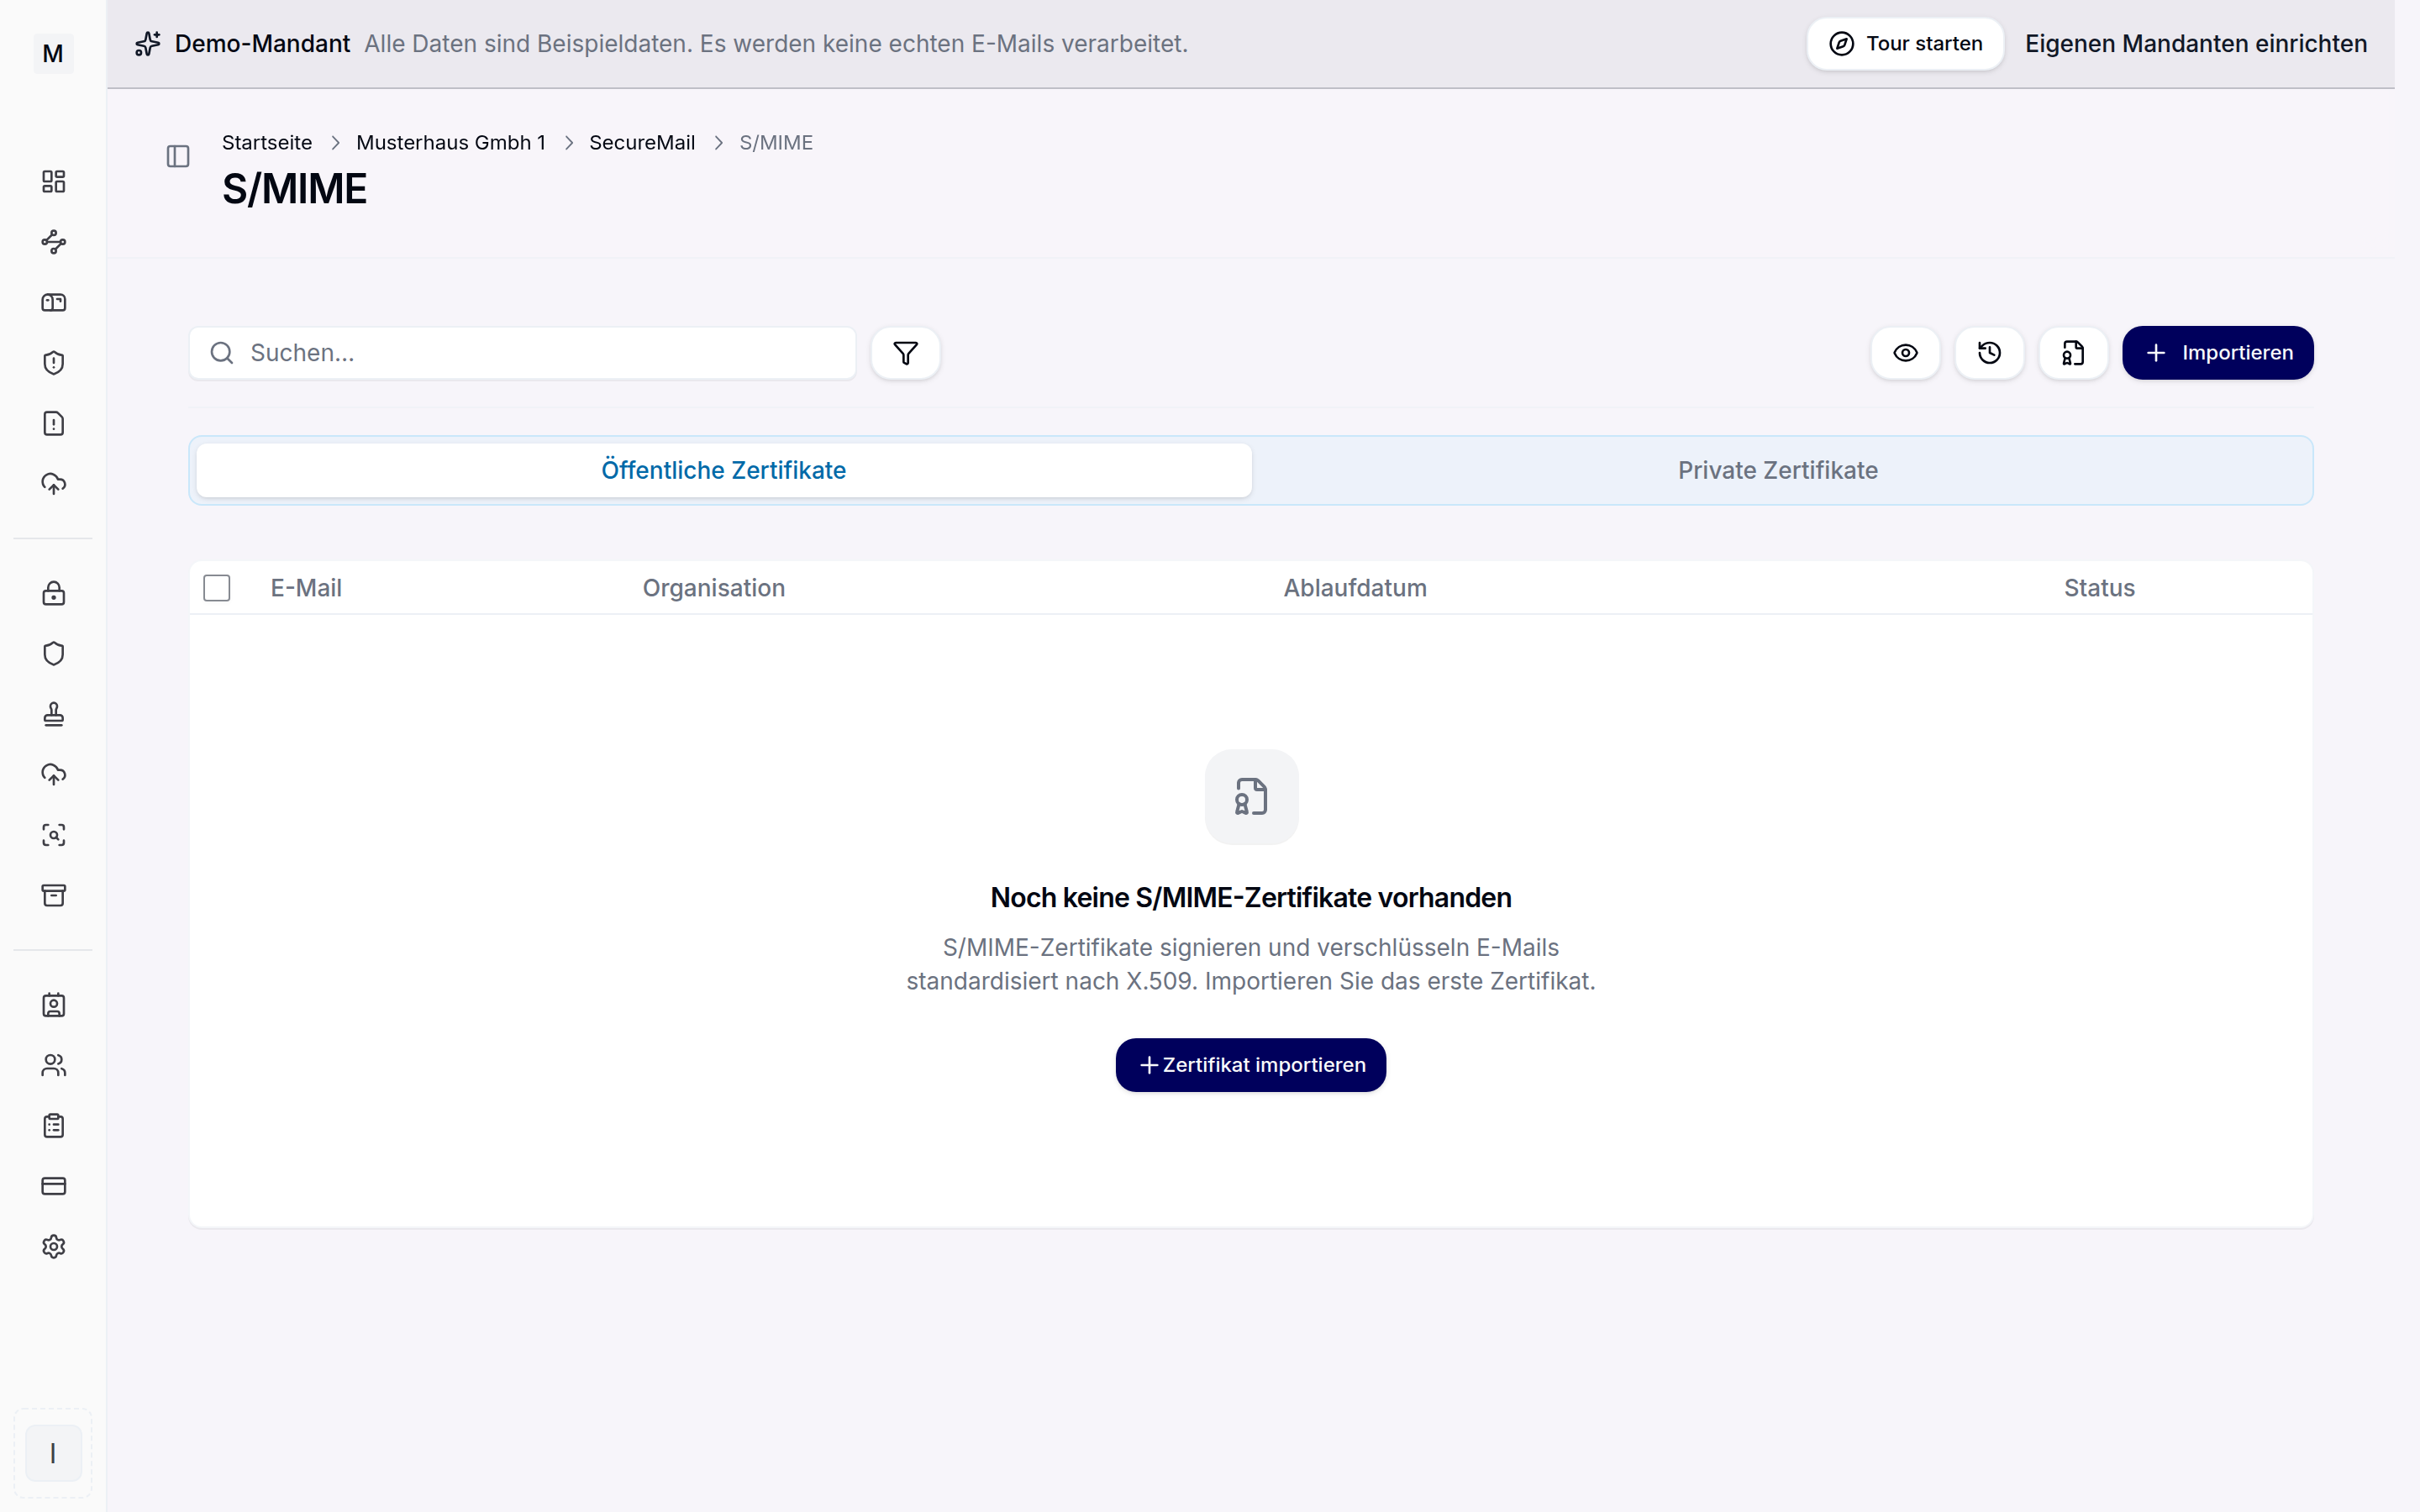 Zentrale Verwaltung der S/MIME-Zertifikate.
Zertifikate und Schlüssel importieren
S/MIME-Zertifikate lassen sich per Datei importieren, unterstützt werden die Formate crt, pem, der, p7b, p7c, p12 und pfx. PGP-Schlüssel werden als gpg, pgp oder asc eingelesen. Private Schlüssel können zusätzlich in einem Hardware-Sicherheitsmodul abgelegt werden. Vorhandene Zertifikate lassen sich einsehen und herunterladen, etwa für den Export in andere Systeme.
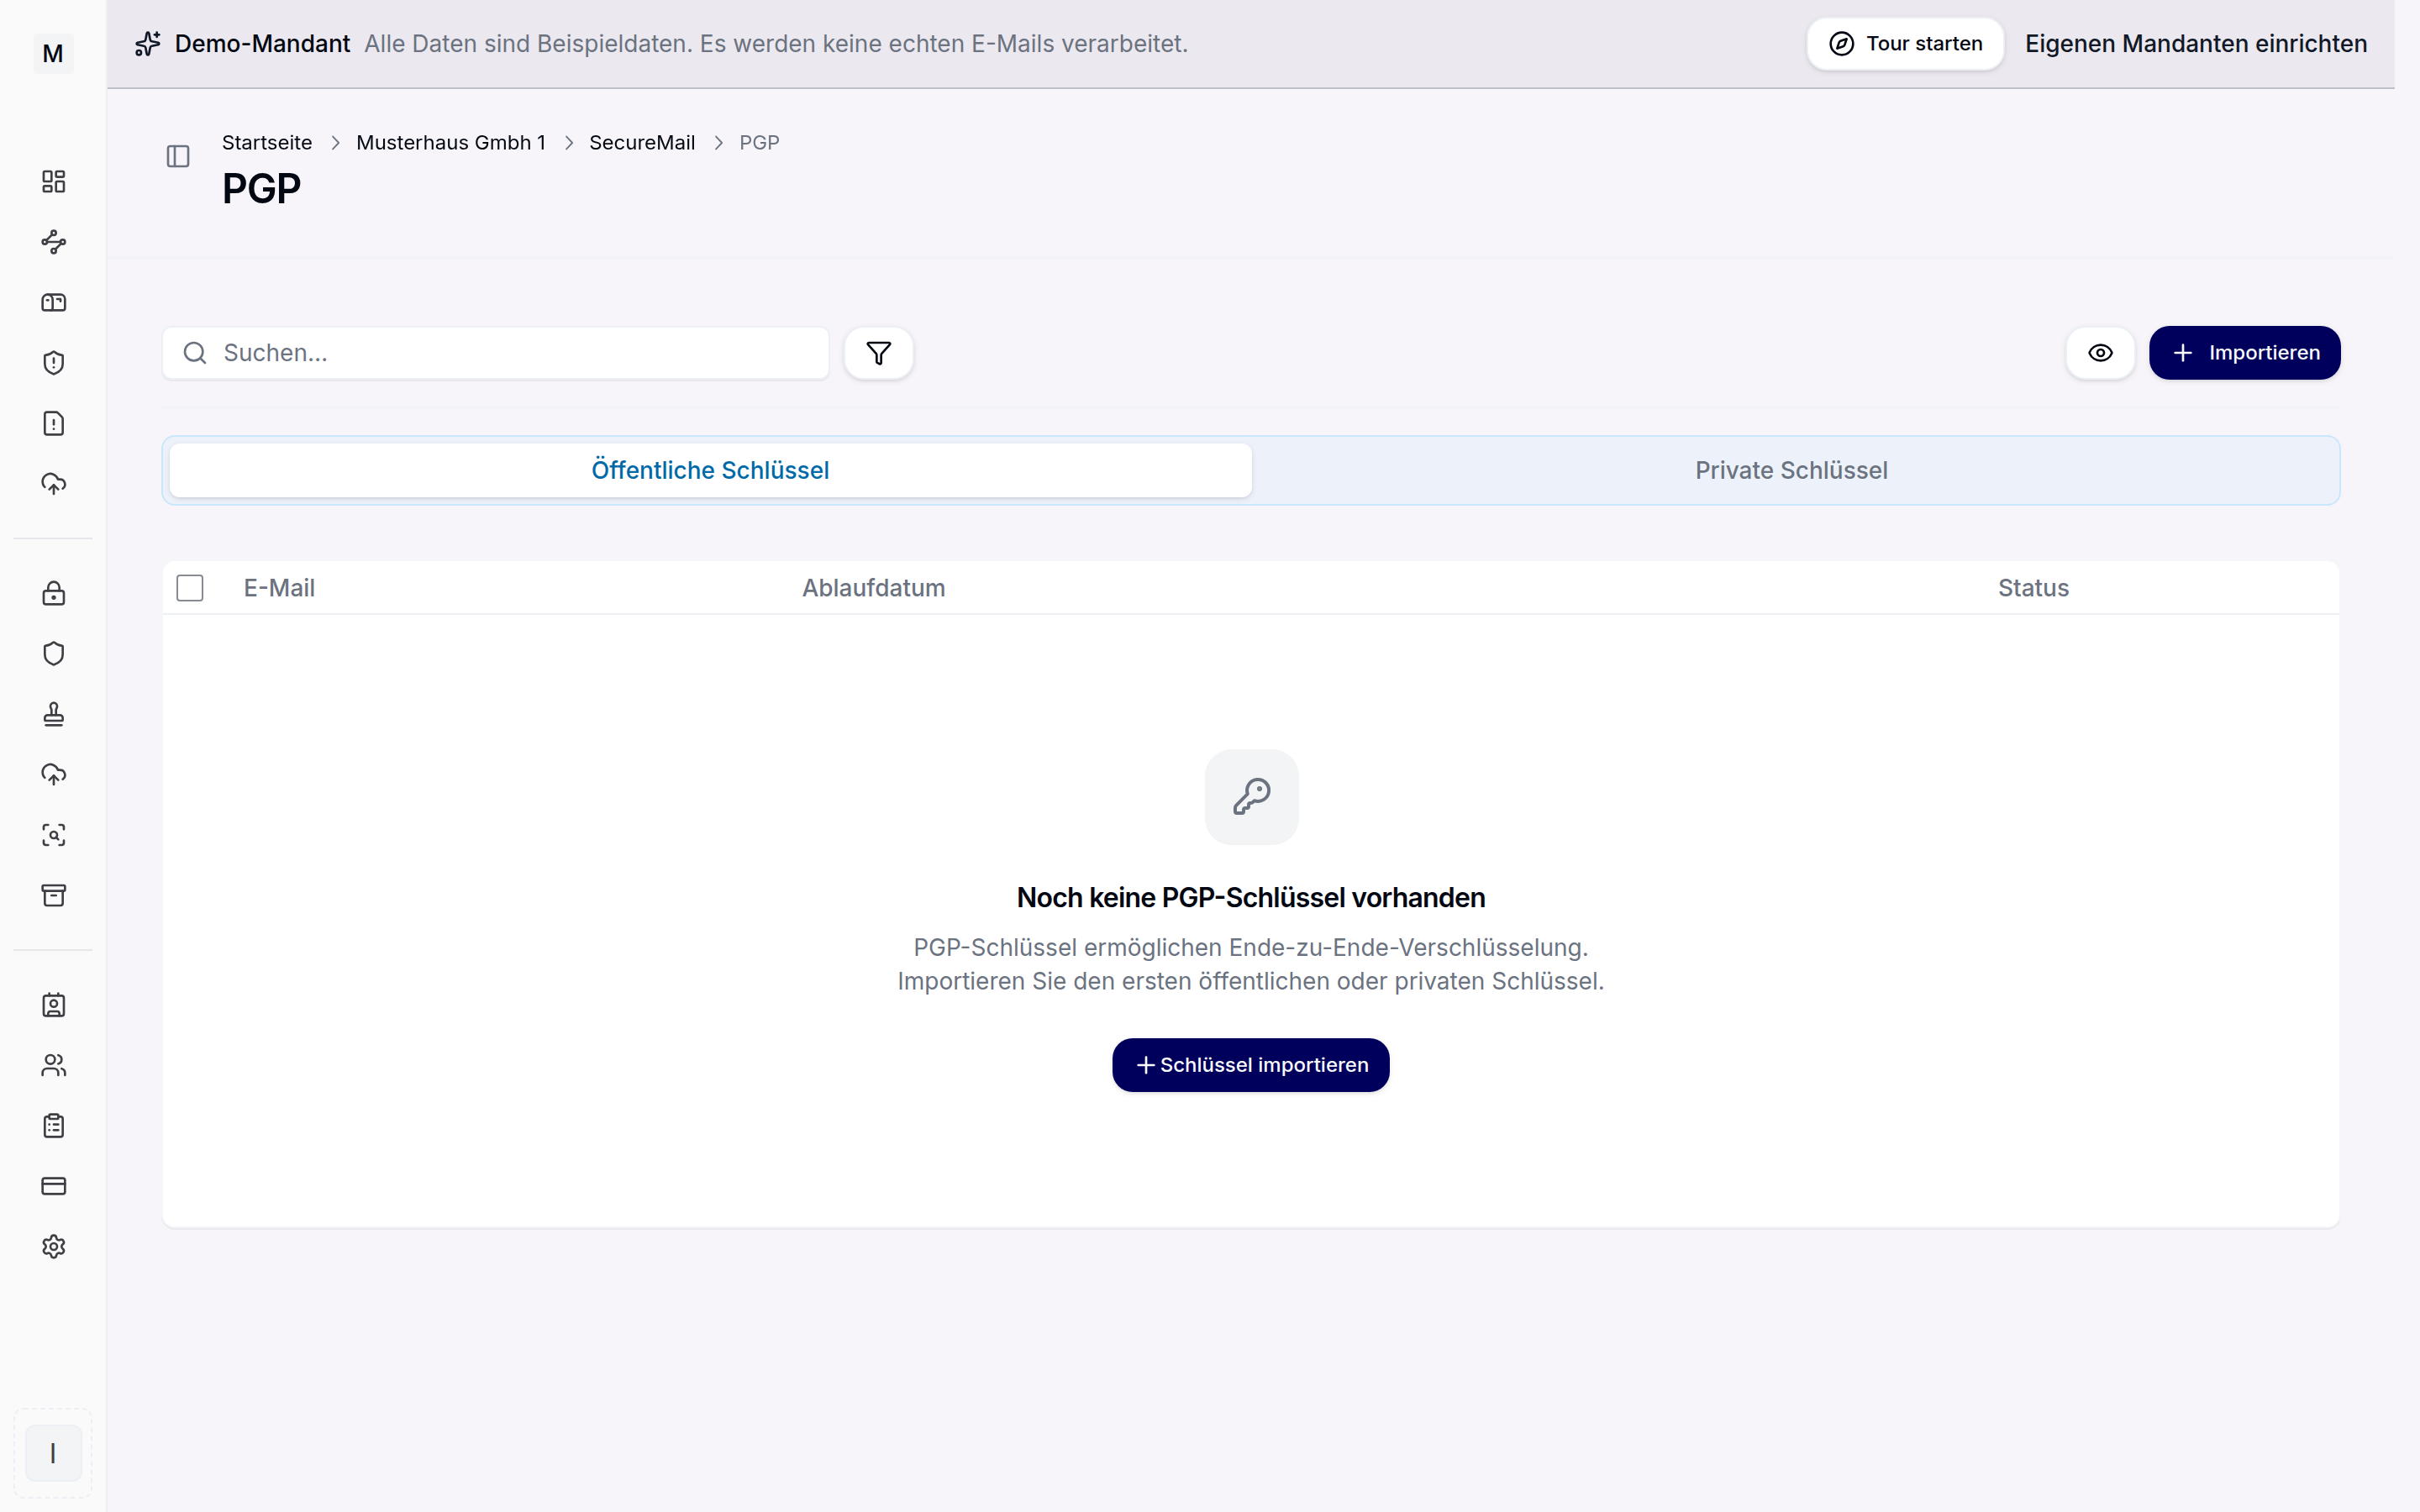 Verwaltung der OpenPGP-Schlüssel.
Zertifikate ausstellen über SwissSign oder eigene MPKI
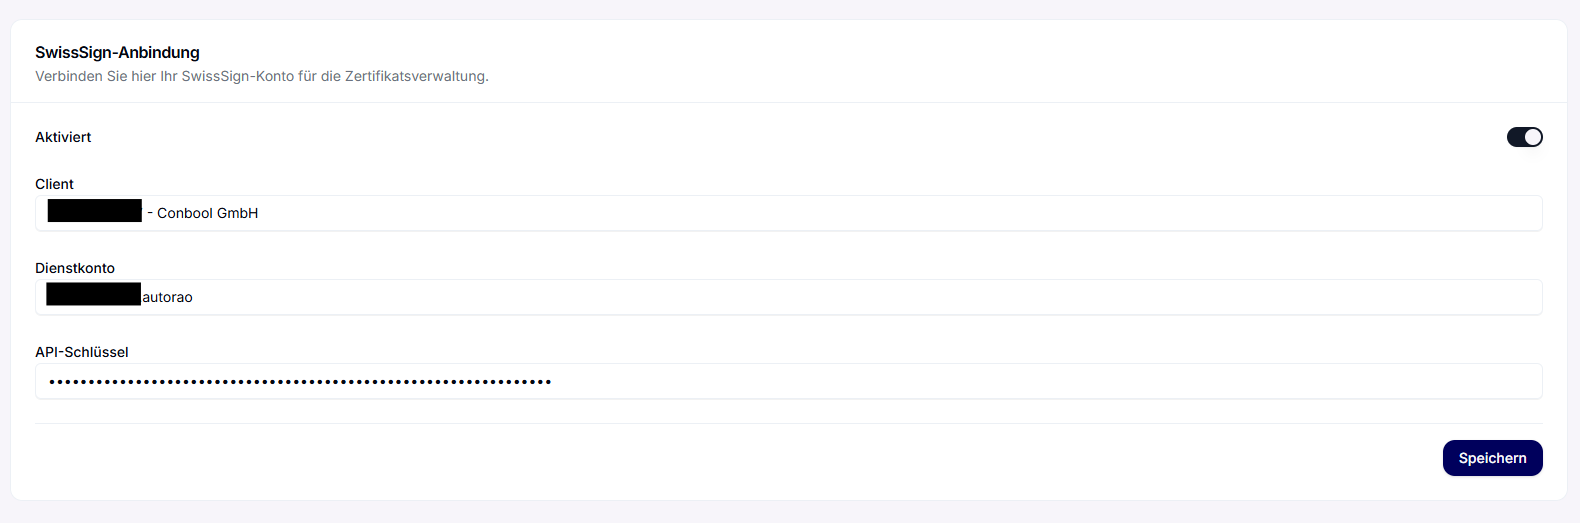
Neben dem Import kann SecureMail Zertifikate selbst ausstellen. Über die SwissSign-Anbindung werden öffentlich vertrauenswürdige S/MIME-Zertifikate bei einem Trust Center bestellt. Alternativ gibt eine eigene MPKI, also eine interne Zertifizierungsstelle, Zertifikate für die eigenen Mailadressen aus. Die interne CA eignet sich für Infrastrukturen ohne externen Anbieter.
 Zertifizierungsstelle wählen, SwissSign oder eigene MPKI.
Automatische Erneuerung
Die automatische Erneuerung prüft täglich auf bald ablaufende Zertifikate und erneuert sie rechtzeitig. Sie steht für Zertifikate der internen CA und für über SwissSign ausgestellte Zertifikate bereit. Zusätzlich informieren Vorlauf-Benachrichtigungen vor dem Ablaufdatum. Einzelne Zertifikate lassen sich manuell erneuern oder zurückziehen.
PGP-Schlüssel automatisch für Gruppen
Für eine Gruppe erzeugt SecureMail auf Wunsch PGP-Schlüsselpaare für alle Mitglieder und hält sie aktuell. Der Schalter steht unter Verwaltung › Gruppen in der Gruppe auf der Karte PGP-Schlüssel. Dort werden außerdem der Algorithmus für neue Schlüssel, Ed25519 oder RSA 4096, und die Laufzeit von einem bis zehn Jahren festgelegt.
- Erzeugen: Jedes Mitglied mit einer Adresse auf einer verifizierten Domäne des Mandanten erhält ein Schlüsselpaar. Adressen fremder Domänen werden übersprungen, denn deren Schlüssel gehören der Gegenstelle.
- Verlängern: 30 Tage vor Ablauf verlängert SecureMail den Schlüssel um die eingestellte Laufzeit. Der Schlüssel bleibt derselbe, der Fingerabdruck ändert sich nicht. Gegenstellen müssen nur den öffentlichen Schlüssel neu einlesen, nicht einem neuen Schlüssel vertrauen.
- Vorhandene Schlüssel: Importierte und von Hand erzeugte Schlüssel verändert die Automatik nie. Läuft ein solcher Schlüssel ab, zeigt die Gruppe einen Hinweis.
- Zeitpunkt: Nach dem Speichern der Gruppe beginnt der Lauf sofort, danach stündlich. Neue Mitglieder erhalten ihren Schlüssel also in der Regel innerhalb einer Stunde. Sehr viele neue Schlüssel auf einmal verteilt SecureMail auf mehrere Läufe.
Steht eine Adresse in mehreren Gruppen mit Automatik, gelten Algorithmus und Laufzeit der ältesten Gruppe. Das Ergebnis des letzten Laufs zeigt die Karte in der Gruppe: erzeugte, verlängerte und unveränderte Schlüssel sowie Adressen, die Aufmerksamkeit brauchen. Ein Hinweis erscheint zum Beispiel, wenn SecureMail für eine Adresse den Schlüssel einer anderen Adresse verwenden würde oder ein Schlüsselpaar unvollständig ist. Jede Erzeugung und Verlängerung steht im Ereignisprotokoll.
Einen Überblick gibt die Seite PGP-Schlüsselverwaltung. Die Automatik setzt eine SecureMail-Lizenz voraus. Wer sie in einer Gruppe einschaltet oder ändert, braucht zusätzlich das Recht, PGP-Schlüssel zu importieren.
Verteilung über LDAP
Über eine LDAP-Anbindung kann SecureMail Zertifikate aus einem Verzeichnis nachschlagen. Dafür lässt sich ein eigener Base DN für Zertifikate hinterlegen und als Fallback nutzen, wenn lokal kein passendes Zertifikat vorliegt. So bleiben zentrale Verzeichnisse und der Mailfluss synchron.
Wie die Schlüssel im Betrieb genutzt werden, zeigen eingehende Nachrichten und ausgehende Nachrichten. Die Anbindung an Entra ID beschreibt SecureMail für Microsoft 365. Einen Überblick gibt der SecureMail-Index.