DLP-Regeln für sensible Daten in MailGuard
Data Loss Prevention für ausgehende E-Mails: Detektoren für IBAN, PII und Zugangsdaten, EDM, Fingerprinting sowie Blockieren, Schwärzen und Verschlüsseln.
Data Loss Prevention erkennt sensible Inhalte in ausgehenden E-Mails und verhindert, dass sie unbeabsichtigt das Unternehmen verlassen. Ein Regelwerk kann Treffer nur protokollieren, die Nachricht blockieren oder betroffene Inhalte automatisch schwärzen.
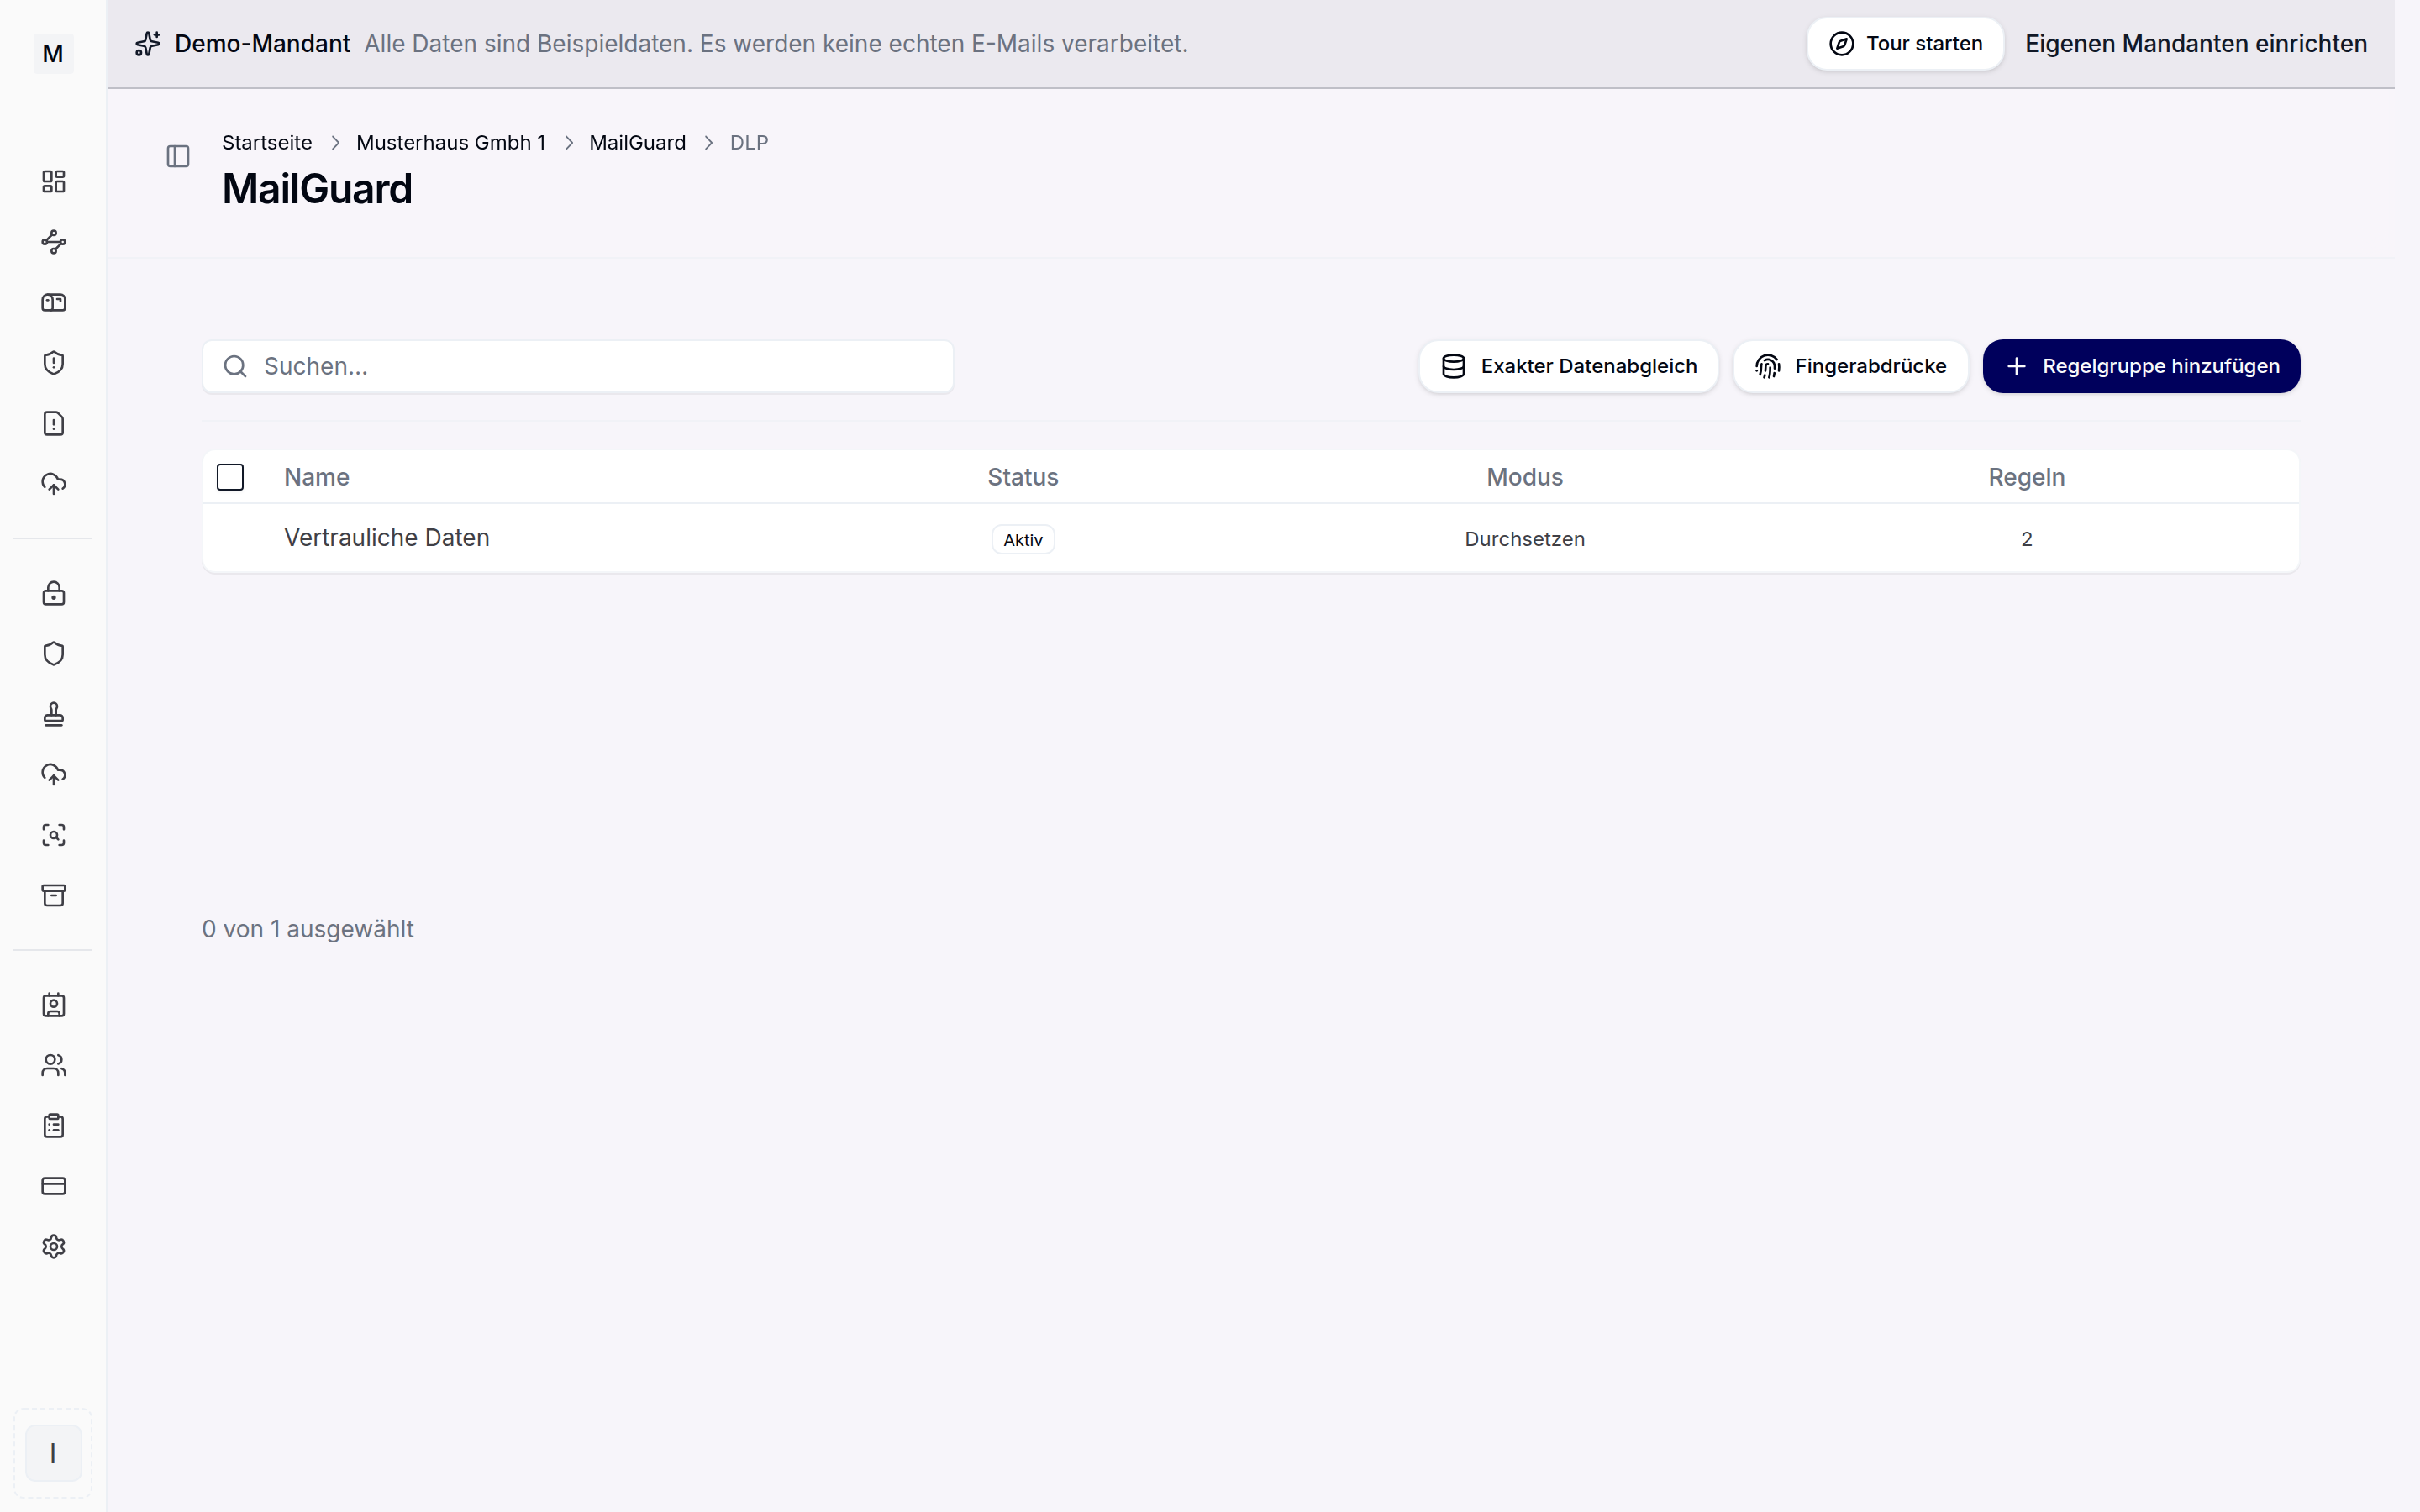
Regelwerke zur Data-Loss-Prevention.
Detektoren für DACH-Daten
Vorkonfigurierte Detektoren decken die häufigsten schützenswerten Datenarten ab.
- IBAN: Bankverbindungen wie IBAN und BIC.
- Personenbezogene Daten: zum Beispiel Adresse oder Ausweisnummer.
- Kartendaten: Kartennummern und typische Kartenmuster.
- Tokens und Schlüssel: API-Keys, JWT und Zugangsdaten.
Weitere landesspezifische Muster wie die deutsche USt-IdNr. lassen sich über eigene Regex-Regeln und Wörterbücher abbilden. Die Systemtypen für DACH und EU prüfen Prüfsummen mit, etwa IBAN, Kartennummern und Steuer-IDs, damit zufällige Zahlenfolgen keinen Treffer erzeugen.
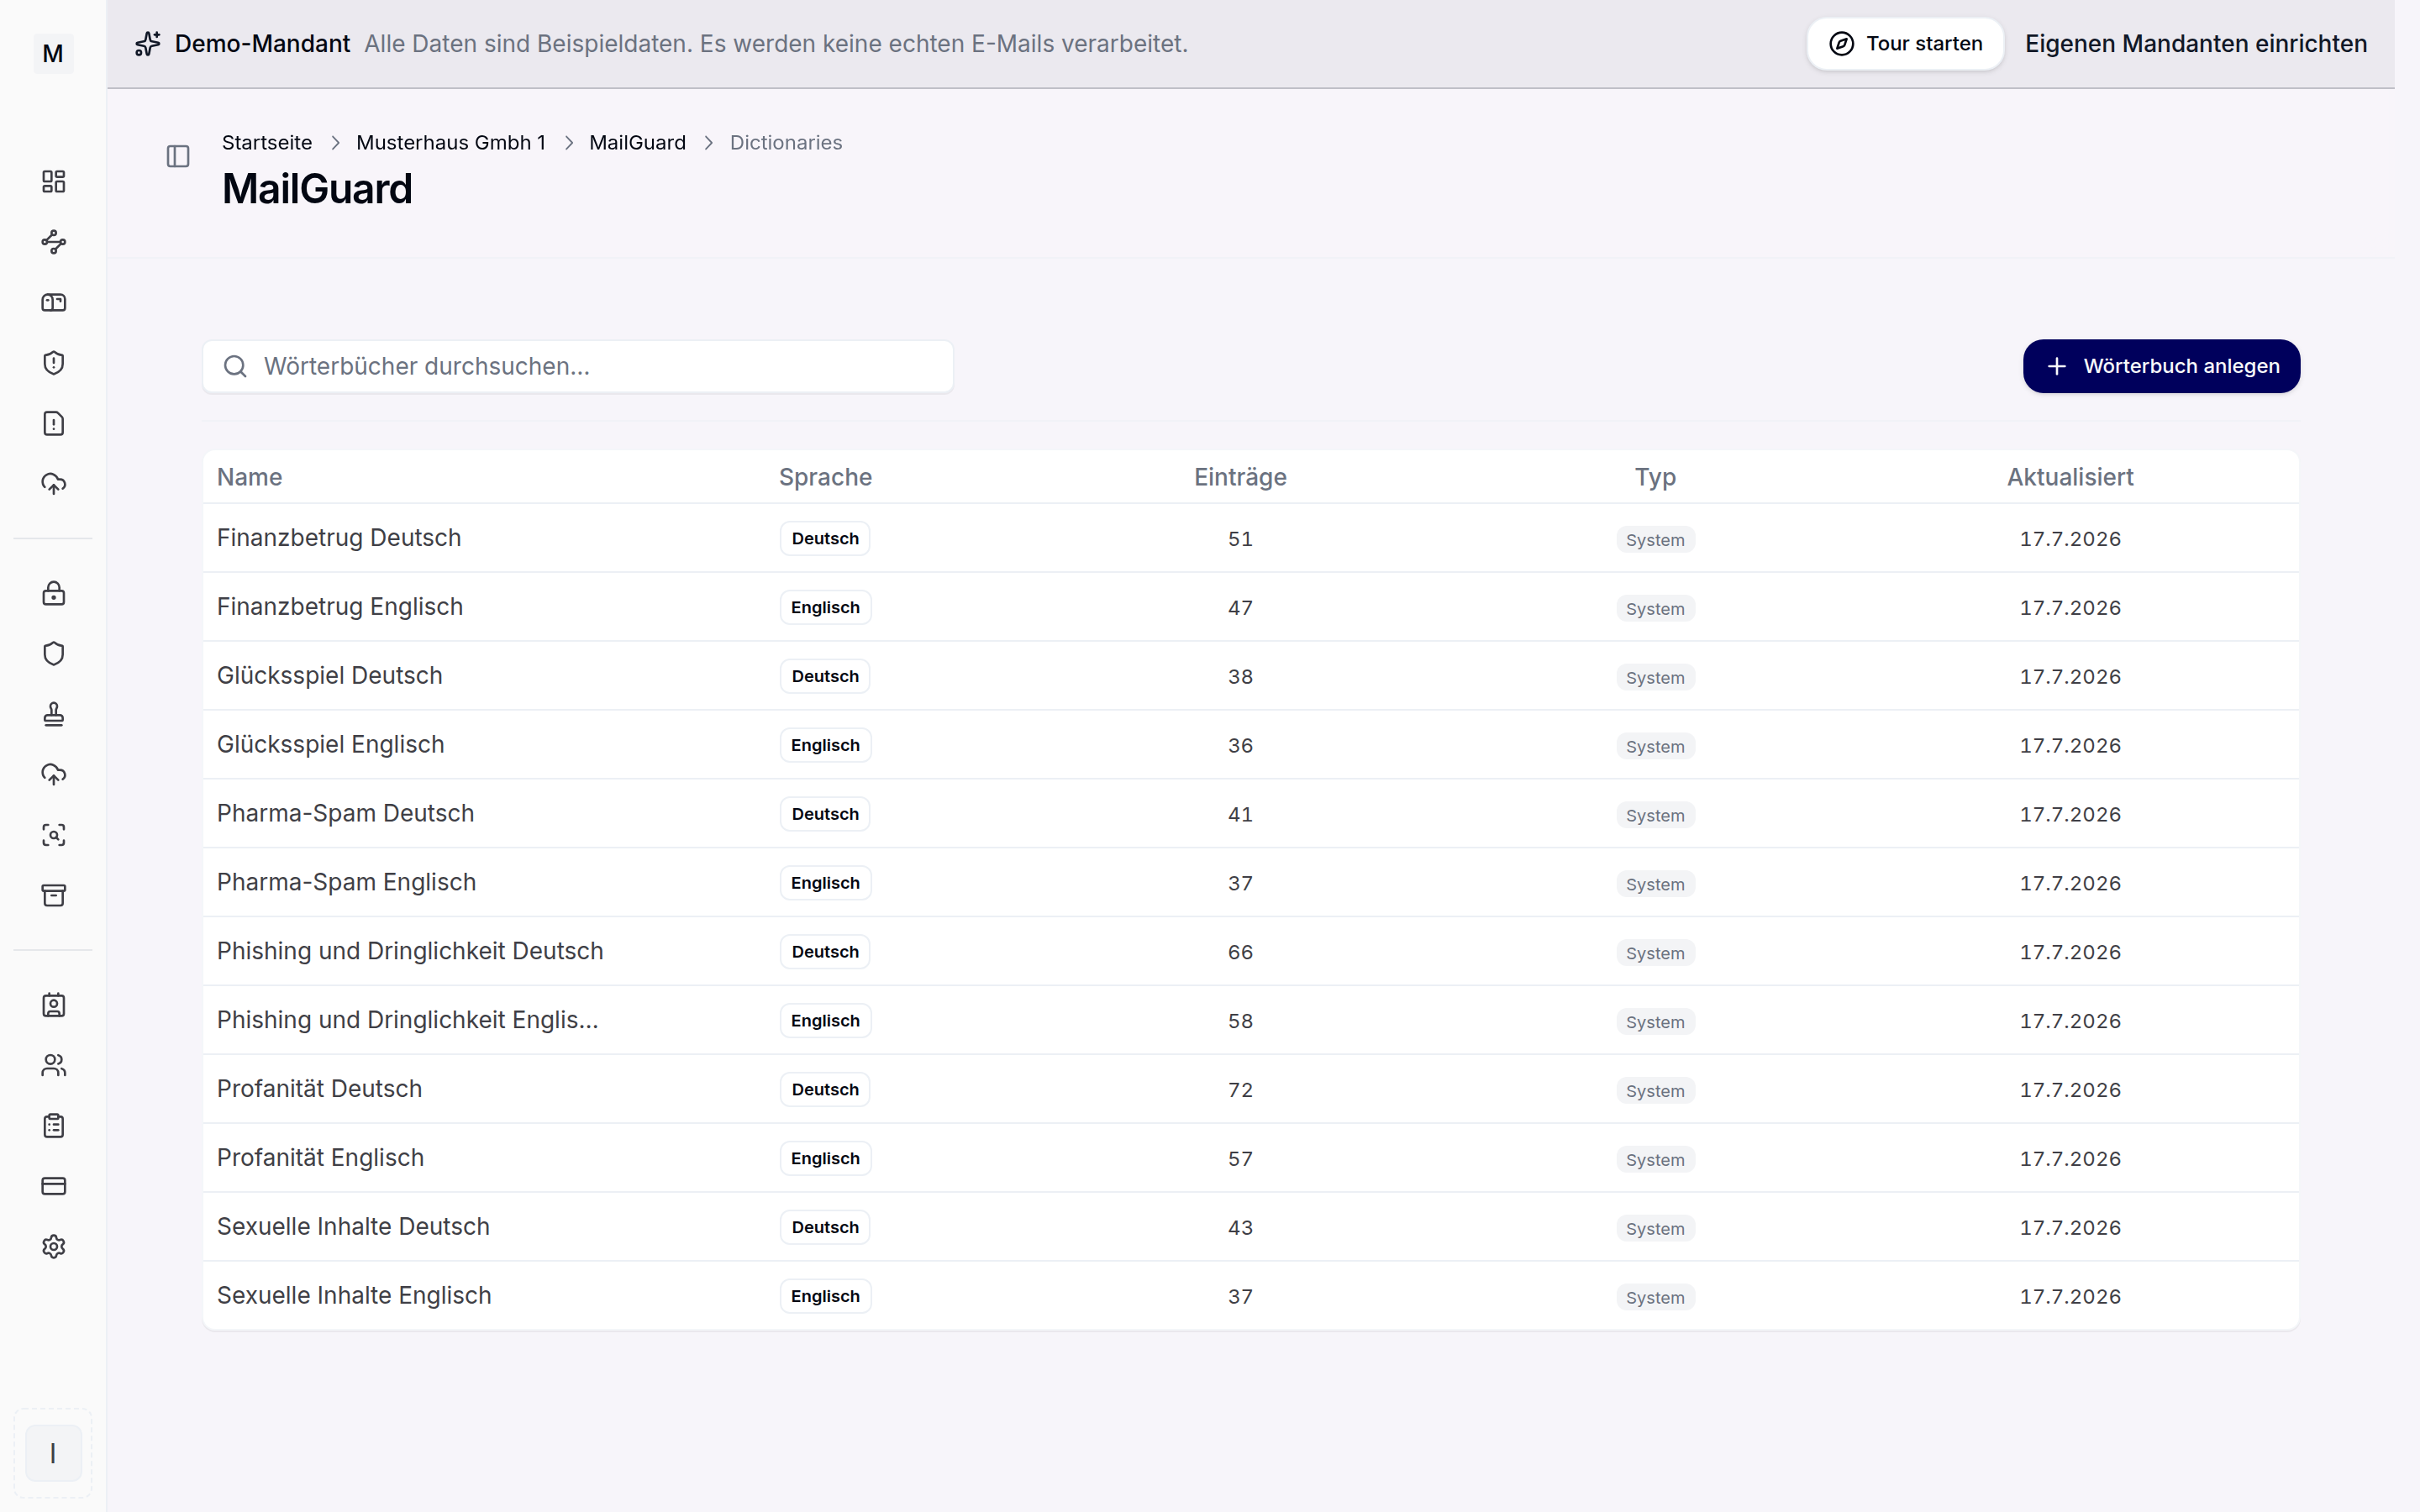
Wörterbücher speisen die Inhaltsanalyse.
Erkennungsarten
Über die einfachen Detektoren hinaus stehen mehrere Erkennungsarten bereit, auch in kombinierten Bedingungen.
- Schlüsselwörter und reguläre Ausdrücke.
- Dateityp und verschlüsselte Dateien.
- OCR für Texterkennung in Bildern und PDFs.
- Exakter Datenabgleich: eine CSV wird hochgeladen und als SHA-256 Hashes gespeichert, die Originaldaten werden nie abgelegt.
- Dokument-Fingerprinting: Referenzdokumente werden registriert, Kopien und Auszüge über Ähnlichkeitsvergleich erkannt.
- Empfängeranzahl als Auslöser.
Aktionen und Geltungsbereich
Je Treffer legt eine Regel die Reaktion fest: blockieren, in Quarantäne verschieben, nur protokollieren, verschlüsseln, schwärzen oder teilmaskieren, Anhang oder Metadaten entfernen, umleiten oder eine Kopie an eine Adresse senden. Geprüft wird wahlweise in Betreff, Text, Anhängen und Headern. Eine Schweregrad-Einstufung von niedrig bis kritisch steuert die Priorität.
Die Aktion Verschlüsseln übergibt die Nachricht an SecureMail. Greift dort keine Regel und das Add-in hat keine Methode gesetzt, wird die Nachricht angehalten statt im Klartext zugestellt; die Rückfallaktion der Regel legt fest, ob Quarantäne oder Ablehnung.
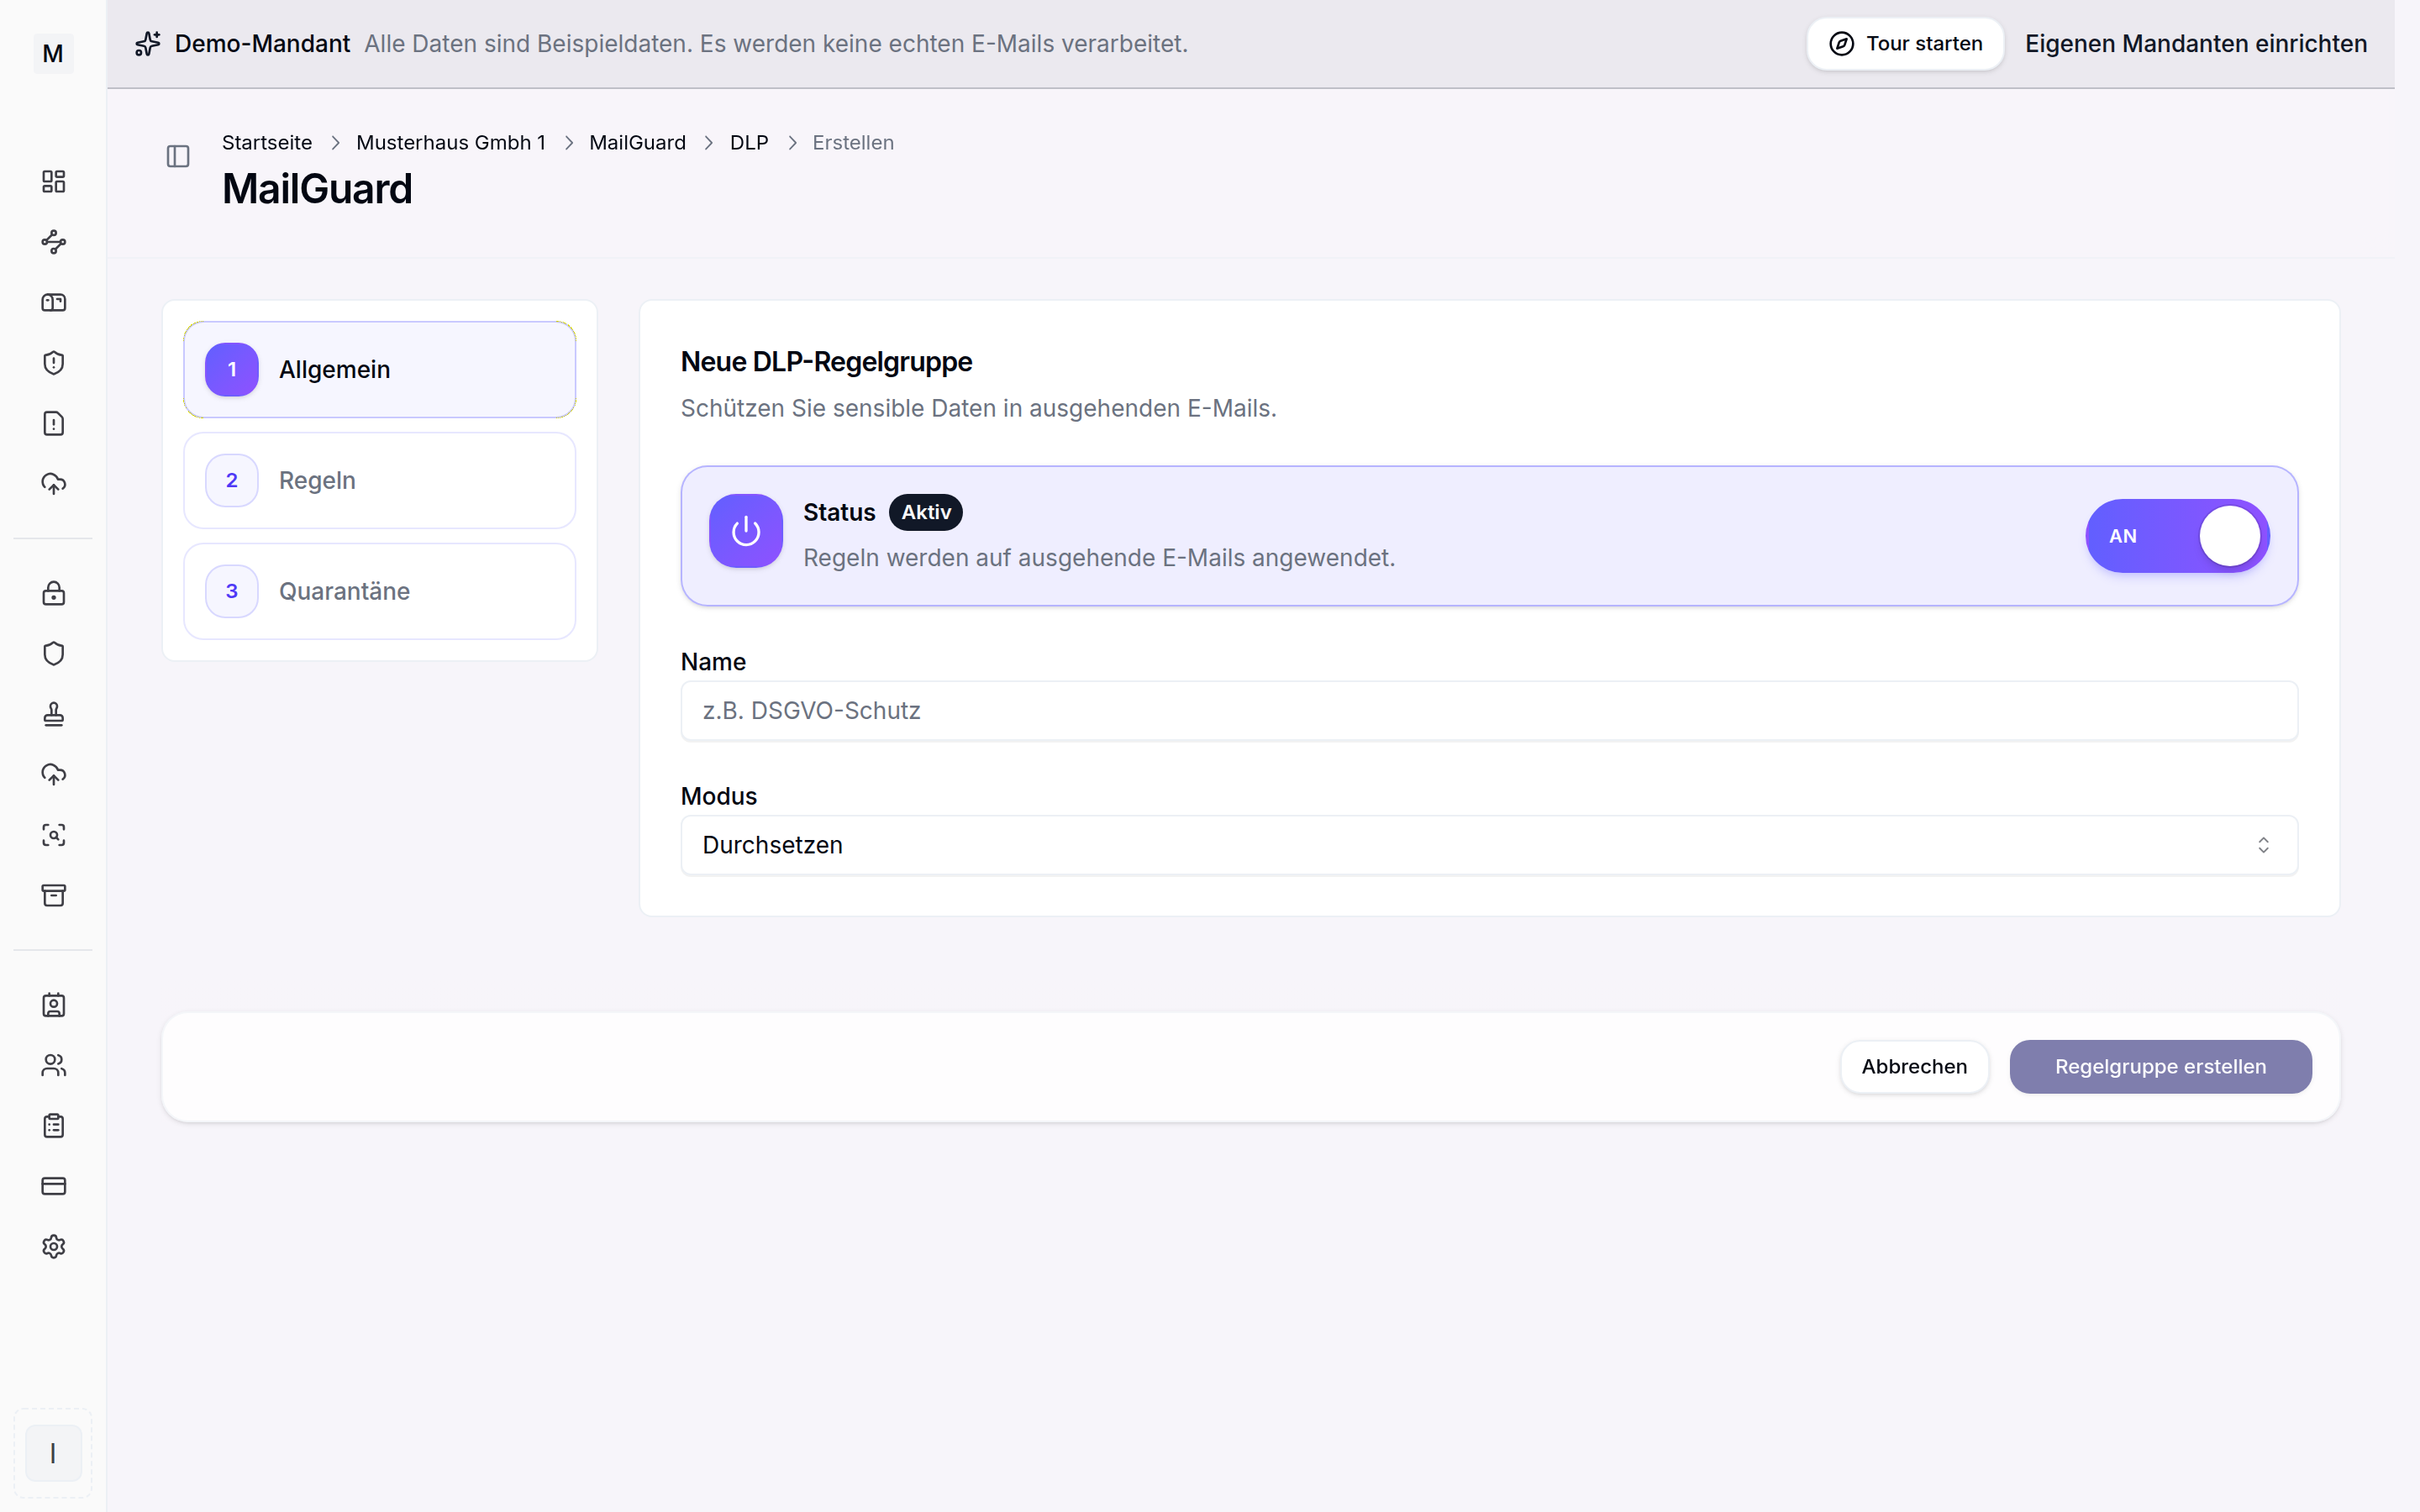
Neue DLP-Regelgruppe mit Status und Modus.
Weiterführend
Anhänge mit aktiven Inhalten behandelt der Anhangsfilter. Blockierte Nachrichten landen in der Quarantäne. Ein Regelwerk lässt sich zunächst im Audit-Modus beobachten. Zum Überblick führt MailGuard, zur Einordnung die Lösungsseite NIS2-E-Mail-Sicherheit.