Eine Adresse wie name@ihre-firma.de funktioniert erst, wenn das DNS der Domain stimmt. Dort sagen vier Einträge, wohin Nachrichten gehen und wer im Namen der Domain senden darf. Wer sie versteht, richtet eine eigene E-Mail-Domain sicher ein und erkennt Fehler, bevor Post verloren geht.
MX: wohin die Post geht
Der MX-Eintrag nennt den Server, der Nachrichten für die Domain annimmt. Gibt es mehrere, entscheidet die Priorität: Die kleinere Zahl wird zuerst versucht. Ein falscher MX-Eintrag ist der häufigste Grund, warum nach einem Wechsel keine Post ankommt.
SPF: wer senden darf
SPF ist ein TXT-Eintrag, der die Server aufzählt, die für die Domain senden dürfen. Er beginnt mit v=spf1 und endet meist mit einer Regel für alle übrigen Absender. Wichtig sind zwei Grenzen: Je Domain darf es nur einen SPF-Eintrag geben, und die Auflösung darf höchstens zehn Bestandteile enthalten, die eine weitere DNS-Abfrage auslösen, etwa include, a und mx.
DKIM: die Unterschrift
Bei DKIM unterschreibt der sendende Server jede Nachricht. Der öffentliche Schlüssel dazu steht als TXT-Eintrag unter einem Selektor im DNS. Der Empfänger prüft damit, dass die Nachricht unterwegs nicht verändert wurde und wirklich von der Domain stammt.
DMARC: was mit Fälschungen geschieht
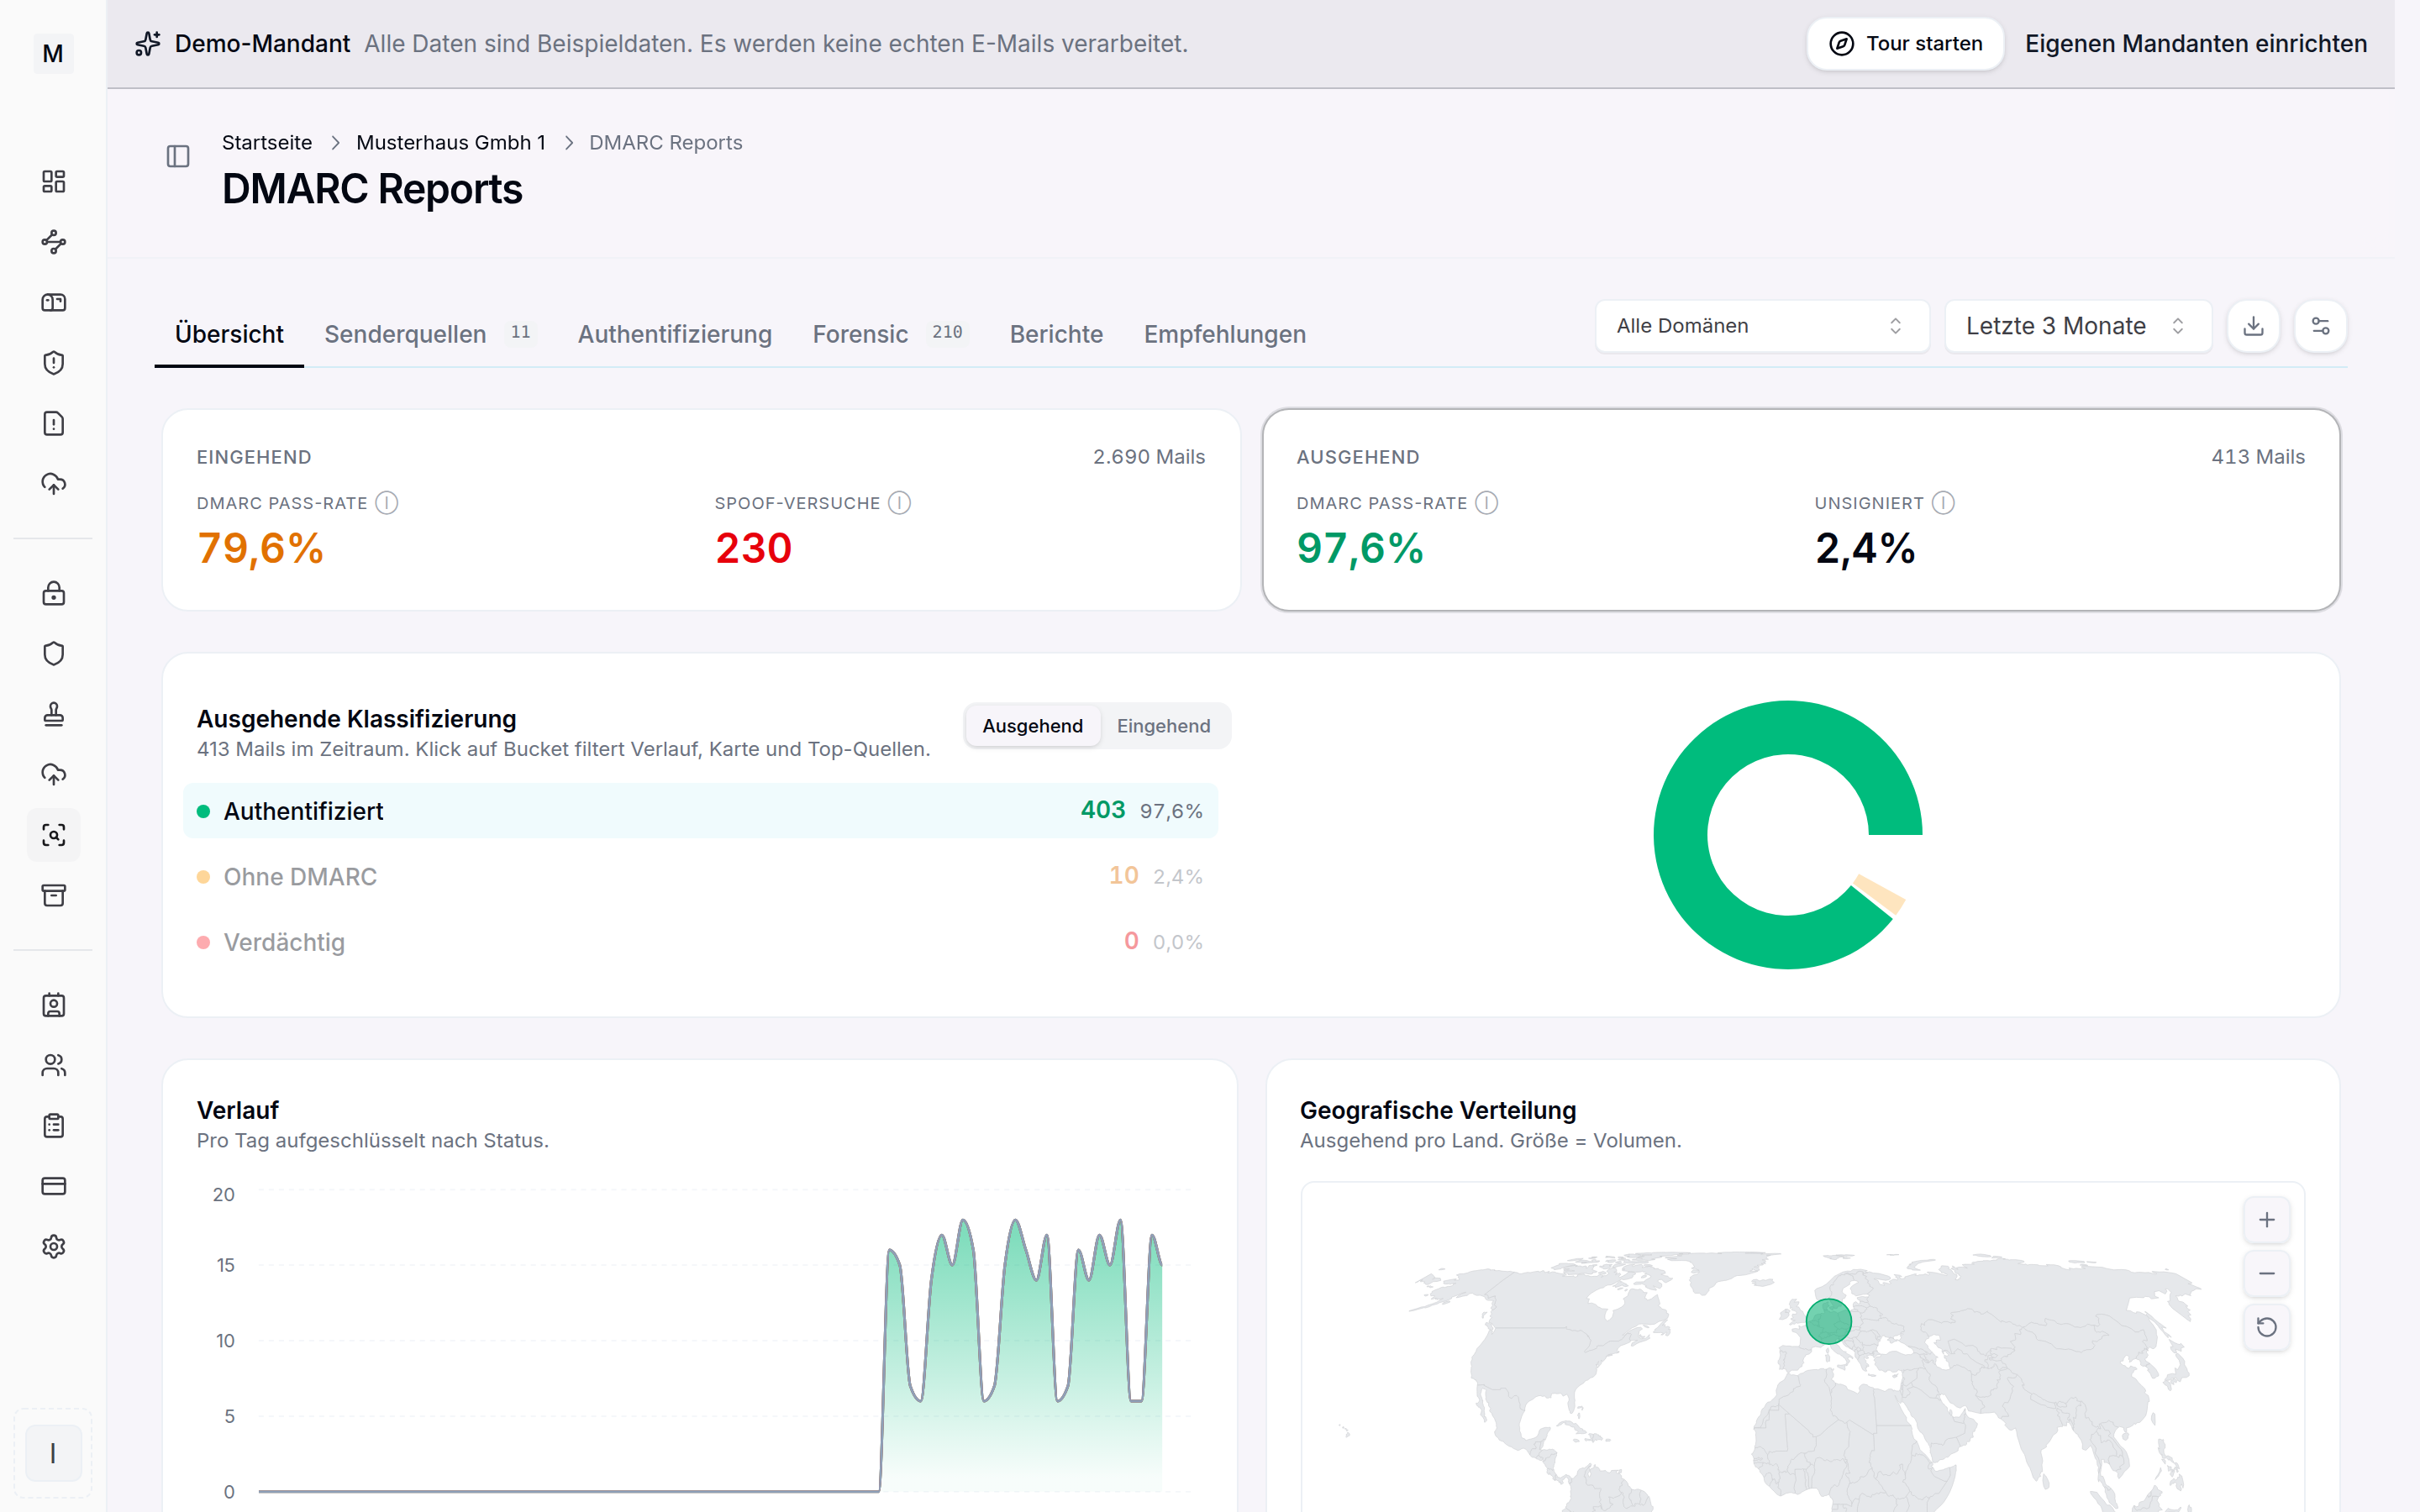
DMARC verbindet SPF und DKIM mit einer Anweisung. Der Eintrag unter _dmarc sagt, ob Empfänger gefälschte Nachrichten nur melden, in den Spamordner legen oder abweisen sollen. Sinnvoll ist der Einstieg mit p=none und Berichten, danach die Verschärfung auf quarantine und reject. Den Stand Ihrer Domain zeigt der DMARC-Check.
Die richtige Reihenfolge
- Postfächer beim neuen Anbieter anlegen.
- DKIM-Schlüssel eintragen und den bestehenden SPF-Eintrag um den neuen Anbieter erweitern, nicht ersetzen, solange der MX noch auf das alte System zeigt.
- Den MX-Eintrag umstellen.
- DMARC mit p=none einschalten und die Berichte lesen.
- DMARC verschärfen, wenn alle Absender sauber signieren.
Woran es in der Praxis hängt
Meist sind es Kleinigkeiten: zwei SPF-Einträge statt eines, ein DKIM-Schlüssel, den das DNS-Portal am Zeilenende abschneidet, oder ein vergessener Dienst wie das Rechnungsprogramm, der weiter über einen fremden Server sendet.
So macht es Conbool Mail
Bei Conbool Mail nennt das Portal jeden Eintrag zum Kopieren und prüft, welche schon stimmen. Die Domain bleibt bei Ihrem Anbieter. Wie aus der Domain Firmenadressen werden, zeigt die Seite E-Mail mit eigener Domain.
Häufige Fragen
Welche DNS-Einträge braucht eine eigene E-Mail-Domain?
Einen MX-Eintrag für den Empfang, dazu SPF, DKIM und DMARC, damit Empfänger die Echtheit des Absenders prüfen können.
Muss die Domain zum E-Mail-Anbieter umziehen?
Nein. Die Domain bleibt beim bisherigen Anbieter. Geändert werden nur die DNS-Einträge für E-Mail.
Wie lange dauert es, bis neue DNS-Einträge wirken?
Das hängt von der Gültigkeitsdauer der Einträge ab, der TTL. Wer sie vor der Umstellung senkt, verkürzt die Wartezeit.