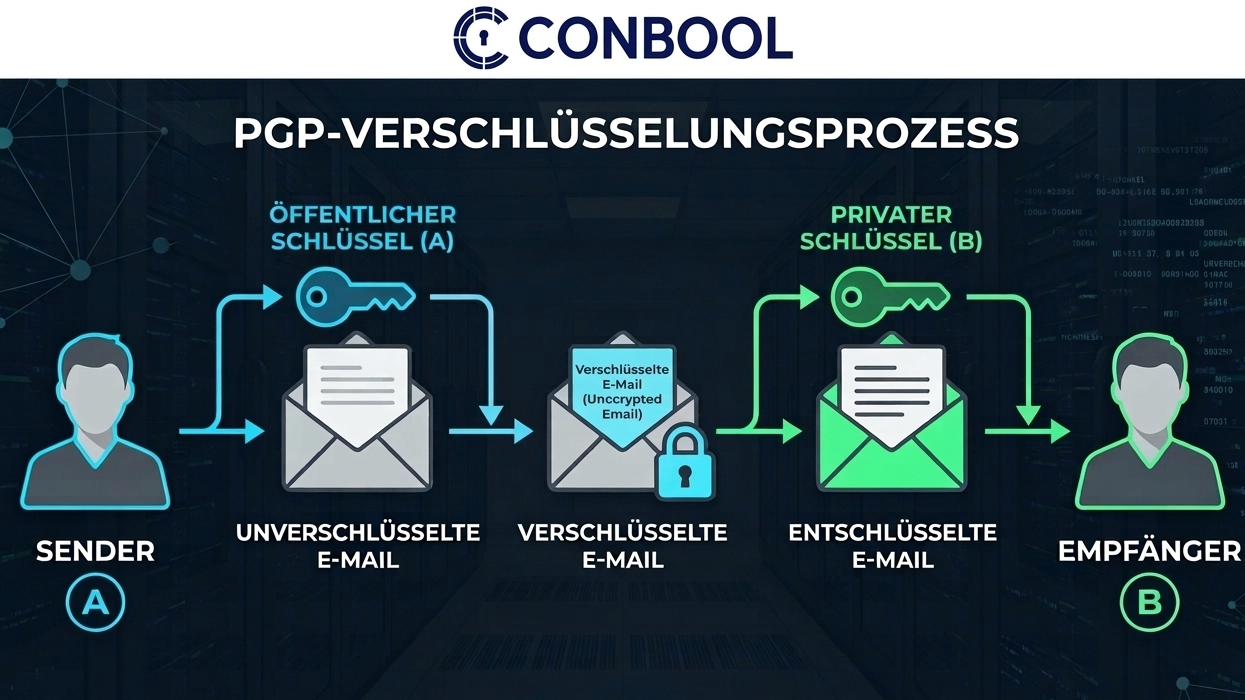
Ein PGP-Schlüssel ist in einer Minute erstellt. Die Entscheidungen davor bestimmen, ob er zwei Jahre lang ohne Ärger funktioniert: Algorithmus, Laufzeit, Sicherung und Verteilung.
Vier Entscheidungen vor dem ersten Klick
Algorithmus. Moderne Software erzeugt Schlüssel auf Basis elliptischer Kurven, Ed25519 für die Signatur und Cv25519 für die Verschlüsselung. Sie sind kurz und schnell. RSA mit 4096 Bit ist die Alternative, wenn Gegenstellen sehr alte Software einsetzen.
Laufzeit. Ein Schlüssel ohne Ablaufdatum bleibt gültig, auch wenn er längst verloren ist. Ein bis drei Jahre sind üblich. Verlängern lässt er sich jederzeit, der Fingerabdruck bleibt dabei gleich. Wie das geht, zeigt der Beitrag PGP-Schlüssel verlängern.
Passphrase. Sie schützt den privaten Schlüssel, falls die Datei in falsche Hände gerät. Lang und nirgends sonst verwendet.
Widerrufszertifikat. Es erklärt den Schlüssel für ungültig, falls er verloren geht oder kompromittiert ist. Es gehört getrennt vom Schlüssel gesichert, denn im Ernstfall ist der Schlüssel vielleicht nicht mehr da.
PGP-Schlüssel erstellen mit GnuPG
Auf der Kommandozeile erzeugt ein Befehl Haupt- und Unterschlüssel mit zwei Jahren Laufzeit:
gpg --quick-gen-key "Max Muster <max.muster@firma.de>" future-default default 2y
Die Angaben future-default und default sind dabei wichtig. Laut GnuPG-Handbuch entsteht nur ein Hauptschlüssel ohne Unterschlüssel, sobald Algorithmus oder Verwendung anders angegeben werden. Mit genau diesen Werten entstehen beide.
GnuPG legt dabei ein Widerrufszertifikat im Ordner openpgp-revocs.d unterhalb des GnuPG-Verzeichnisses ab. Diese Datei gleich an einen sicheren Ort kopieren.
Den öffentlichen Schlüssel für Gegenstellen exportieren:
gpg --armor --export max.muster@firma.de > oeffentlicher-schluessel.asc
Und den privaten Schlüssel für die Sicherung:
gpg --armor --export-secret-keys max.muster@firma.de > privater-schluessel.asc
PGP-Schlüssel erstellen mit Kleopatra
Kleopatra ist die grafische Oberfläche von Gpg4win unter Windows. Über das Datei-Menü ein neues OpenPGP-Schlüsselpaar anlegen, Name und Adresse eintragen, in den erweiterten Einstellungen Algorithmus und Gültigkeit prüfen. Danach fragt Kleopatra nach der Passphrase. Den öffentlichen Schlüssel gibt der Export weiter, die Sicherung des privaten Schlüssels bietet Kleopatra ebenfalls an.
PGP-Schlüssel erstellen mit Thunderbird
Thunderbird bringt OpenPGP selbst mit. In den Konten-Einstellungen des Postfachs unter Ende-zu-Ende-Verschlüsselung einen Schlüssel hinzufügen und einen neuen erstellen. Danach den Schlüssel dem Konto zuordnen. Die Thunderbird-Hilfe empfiehlt, eine Sicherung des Schlüssels an einem getrennten Ort abzulegen.
Den öffentlichen Schlüssel verteilen
Ein Schlüssel nützt erst, wenn Gegenstellen ihn haben. Die üblichen Wege:
- Direkt senden. Als Anhang an eine signierte Nachricht. Viele Programme bieten dann an, ihn zu übernehmen.
- Schlüsselserver. Etwa keys.openpgp.org, der Adressen vor der Veröffentlichung bestätigen lässt.
- Web Key Directory. Der Schlüssel liegt auf einem Webserver der eigenen Domäne und wird von Programmen automatisch gefunden.
Wer den Fingerabdruck zusätzlich über einen zweiten Kanal bestätigt, etwa telefonisch, schließt einen untergeschobenen Schlüssel aus.
Warum das im Unternehmen nicht skaliert
Für eine Person ist die Anleitung oben vollständig. Für ein Unternehmen mit zweihundert Postfächern wird daraus eine Daueraufgabe:
- Zweihundert private Schlüssel auf zweihundert Rechnern, jeder mit eigener Passphrase und eigener Sicherung.
- Neue Mitarbeitende brauchen am ersten Tag einen Schlüssel, ausscheidende hinterlassen einen, auf den niemand mehr Zugriff hat.
- Jeder Schlüssel hat sein eigenes Ablaufdatum.
- Verschlüsselt wird nur, wenn jemand daran denkt.
Conbool SecureMail erzeugt PGP-Schlüssel deshalb zentral. In einer Gruppe eingeschaltet, erhält jedes Mitglied auf einer verifizierten Domäne automatisch ein Schlüsselpaar, wahlweise mit Ed25519 oder RSA 4096. Neue Mitglieder bekommen ihren Schlüssel in der Regel innerhalb einer Stunde, und vor Ablauf verlängert SecureMail ihn. Verschlüsselt und signiert wird am Gateway nach Regel, ohne Software auf den Rechnern. Mehr dazu auf der Seite PGP-Schlüsselverwaltung, die Einrichtung beschreibt die Doku zur Schlüsselverwaltung.
Häufige Fragen
Welchen Algorithmus sollte ein neuer PGP-Schlüssel haben?
Ed25519 ist kurz, schnell und in aktueller Software Standard. RSA mit 4096 Bit ist die Wahl, wenn Gegenstellen sehr alte Software einsetzen.
Sollte ein PGP-Schlüssel ein Ablaufdatum haben?
Ja. Ein Ablaufdatum macht einen verlorenen Schlüssel von selbst unbrauchbar. Verlängern lässt er sich jederzeit, ohne dass sich der Fingerabdruck ändert.
Was ist ein Widerrufszertifikat?
Eine vorab signierte Erklärung, dass der Schlüssel nicht mehr gilt. Sie wird gebraucht, wenn der private Schlüssel verloren oder kompromittiert ist, und gehört getrennt vom Schlüssel gesichert.
Kann man PGP-Schlüssel für alle Mitarbeitenden zentral erstellen?
Ja, mit einem E-Mail-Gateway, das die Schlüssel verwaltet. Conbool SecureMail erzeugt sie je Gruppe automatisch für alle Adressen auf verifizierten Domänen und verlängert sie vor Ablauf.